
VMware Workstation üzerinde sanal makineleri birbirine bağlarken varsayılan Ethernet seçenekleri çoğu zaman yetersiz kalır. Özellikle izole test ortamı veya siber güvenlik sanal laboratuvar kurarsınız. Bu nedenle sanal switch katmanı daha fazla esneklik gerektirir.
İşte tam bu noktada Custom Specific Virtual Network devreye girer. Bu yapı her sanal makine grubuna özel bir Layer 2 broadcast domain sunar. Ayrıca sanal ethernet adaptörü üzerinden bağımsız IP subnet’leri oluşturmanıza olanak tanır.
Bu rehberde sıfırdan bir ağ segmentasyonu sanallaştırma kurulumu ele alıyoruz. VMnet2 ve VMnet3 gibi özel ağ anahtarları üzerinde alt ağ oluşturma işlemini göstereceğiz. Üstelik IP çakışma uyarısı gibi hataların üstesinden nasıl geleceğinizi de paylaşacağız. Sonunda kendi özel ağ topolojinizi güvenle kurabileceksiniz.
Yıllardır canlı sistemlerde VMware Workstation sanal ağ editörü kullanımı üzerine çalışıyorum. Tecrübelerime dayanarak söylüyorum: Özel sanal ağ yapılandırması size inanılmaz esneklik kazandırır. Eğer küçük bir hata yaparsanız DHCP servisi çalışmaz, NAT yönlendirme kopar, ağ geçidi yanlış olur. Bu makale tam da bu senaryolar için bir başucu kaynağı olacak. Hadi başlayalım!

Custom Specific Virtual Network Nedir? VMware Özel Sanal Ağ Kavramı
VMware Workstation size üç temel Ethernet modu sunar: Bridged, NAT ve Host-Only. Ancak bazen bu modlar ihtiyaçlarınızı karşılamaz.
İşte bu noktada Custom Specific Virtual Network kavramı devreye girer. Kısacası bu yapı, sanal makinelerinizi kendi belirlediğiniz ağ kurallarıyla birbirine bağlar. Üstelik host makinenizden ve dış LAN’dan tamamen bağımsız çalışabilir.
Bir örnekle açıklayayım: Diyelim ki bir yazılım test laboratuvarı ağı kuruyorsunuz. Bu ortamda üç farklı sanal makine var. Biri veritabanı sunucusu, diğeri web sunucusu, üçüncüsü ise istemci. Bu makinelerin birbirleriyle TCP/IP üzerinden konuşması gerekir. Fakat internete çıkmalarına gerek yoktur. İşte bu senaryoda özel bir vSwitch kullanırsınız.
Bu yapının en büyük avantajı, tam bir ağ izolasyonu sağlamasıdır. Yani bir VMnet’teki broadcast paketi, diğerine sızmaz. Bu sayede hem güvenliği artırırsınız hem de testlerinizi temiz bir Layer 2 ortamında yaparsınız. Üstelik unicast paket iletimi de kontrol altında kalır.
İzole test ortamı kurarken farklı izolasyon yöntemleri işinizi kolaylaştırır. LAN segment ile ağ bölümleme, VMnet yapısına güçlü bir alternatif sunar. Bu yöntemde her segment kendi yayın alanında çalışır. Deneyimlerime dayanarak söyleyebilirim ki, küçük laboratuvarlarda bu yaklaşım oldukça pratiktir.
Alt Ağ Planlaması ve İpuçları
VMware özel sanal ağ oluşturma sürecinde dikkat etmeniz gereken ilk şey, alt ağ planlamasıdır. Her VMnet için farklı bir IP subnet seçmelisiniz.
Örneğin, VMnet2 için 192.168.100.0/24, VMnet3 için 192.168.200.0/24 gibi. Böylece subnet mask hesaplama ve paket yönlendirme işlemleri daha temiz olur.
VMnet, Sanal Switch ve Custom Network Arasındaki İlişki
VMware Workstation mimarisinde her sanal ağı bir VMnet numarası temsil eder. Bu VMnet yapıları, aslında birer sanal anahtar (vSwitch) görevi görür. Yani sanal makinelerinizin bağlandığı Layer 2 Ethernet anahtarıdır. Her VMnet, kendine ait bir broadcast domain oluşturur.
Peki bu yapılar nasıl birbirine bağlanır? Sanal makinelerinizdeki her bir sanal ethernet bağdaştırıcısı, bir VMnet’e bağlanır. Eğer iki sanal makine aynı VMnet üzerindeyse, MAC adresi seviyesinde doğrudan konuşabilirler. Farklı VMnet’lerdeyseler, aralarında bir sanal yönlendirici olması gerekir.
Bu durumda özel ağ kavramı, işte bu VMnet yapılarını sizin ihtiyaçlarınıza göre özelleştirmenizi sağlar. Yani istediğiniz IP bloğunu atarsınız. Ayrıca DHCP kapsamı belirlersiniz. İsterseniz de tamamen izole bir vSwitch kurarsınız. Bu esneklik, özellikle çok katmanlı uygulama testi senaryolarında hayat kurtarır.
Ayrıca her VMnet’e ayrı bir VLAN sanal ortam etiketi atayabilirsiniz. Bu sayede VMware VLAN simülasyonu yaparak gerçek yönetilebilir switch ortamlarını taklit edebilirsiniz.
Örneğin, bir trunk bağlantı simülasyonu kurmak isterseniz, farklı VMnet’leri VLAN10 ve VLAN20 gibi davranmaya zorlarsınız.
Önemli bir nokta var: VMware varsayılan VMnet eşleştirmelerini sizin için yapar. VMnet0 köprü modu, VMnet1 host-only, VMnet8 ise NAT içindir.
Siz VMnet2’den VMnet7’ye kadar özel ağ anahtarı oluşturabilirsiniz. Fakat toplamda en fazla 10 sanal ağ adaptörü kullanabilirsiniz.
Custom Specific Virtual Network Hangi Senaryolarda Tercih Edilir?
Bu yapıyı hangi durumlarda kullanmanız gerektiğini bilmek çok önemlidir. Çünkü her senaryo için doğru Ethernet modelini seçmek, işinizin yarısını halleder. İşte size en yaygın kullanım alanlarını sıralıyorum:
- Siber güvenlik sanal laboratuvar: Kali Linux ve Metasploitable makinelerini izole bir vSwitch’te çalıştırırsınız. Böylece zafiyet taraması ve sızma testini güvenle yaparsınız.
- Yazılım test laboratuvarı ağı: Geliştirme ekibiniz farklı sürümleri temiz bir Layer 2 ortamında test eder. Her ekip kendi VMnet’inde çalışır ve diğerlerini etkilemez.
- Malware analiz ortamı: Kötü amaçlı yazılım analizi için dış LAN’dan yalıtılmış bir ağ gerekir. Özel VMnet yapısı bu izolasyonu sağlar.
- Eğitim ortamı çok katmanlı ağ: CCNA veya CCNP laboratuvarlarında farklı Ethernet segmentlerini simüle edersiniz.
- Mikroservis test ortamı: Birden fazla servisi farklı IP subnet’lerine ayırırsınız. Böylece aralarındaki TCP bağlantılarını test edersiniz.
- Çok kiracılı sanal ağ: Aynı host üzerinde farklı müşteri projelerini birbirinden izole edersiniz.
Örneğin, bir e-ticaret sitesi test ortamı düşünün. Veritabanı sunucusu, uygulama sunucusu ve önbellek sunucusu ayrı VMnet’lerde çalışsın. Bu sayede her katmanın Ethernet throughput değerini bağımsız olarak ölçebilirsiniz. Üstelik bir katmandaki broadcast fırtınası diğerlerini etkilemez.
Bir diğer kritik senaryo ise router VM yapılandırmasıdır. İki farklı VMnet arasında paket yönlendirme kuralları yazmak isterseniz, çift NIC’li sanal makine kullanmalısınız.
Örneğin, pfSense firewall sanal ağ üzerinde bir sanal yönlendirici olarak görev alabilir. Bir arayüzü VMnet2’ye, diğerini VMnet3’e bağlarsınız. Böylece iki Ethernet segmenti arasında kontrollü geçiş sağlarsınız.
VMware Workstation Sanal Ağ Editörü Nasıl Açılır ve Kullanılır?
Sanal ağ editörü, özel ağ yapılandırmasının kalbidir. Bu aracı açmadan hiçbir VMnet üzerinde Ethernet ayarı değiştiremezsiniz. Dolayısıyla önce bu editörü nasıl başlatacağınızı öğrenmelisiniz.
Windows ve Linux host sistemlerinde sanal ağ editörüne erişim yöntemleri farklıdır. Windows’ta genellikle yönetici yetkisiyle çalıştırmanız gerekir. Linux’ta ise komut satırından vmware-netcfg komutunu kullanırsınız. Her iki yöntemi de adım adım göreceğiz.
Windows Host’ta Yönetici Yetkisiyle Sanal Ağ Editörü Başlatma
Windows üzerinde Virtual Network Editor’ü açmak için yönetici haklarına sahip olmalısınız. Aksi takdirde ağ değişikliklerinizi kaydedemezsiniz. İşte adım adım süreç:
- Başlat menüsüne tıklayın ve VMware Workstation’ı bulun.
- Sağ tıklayıp “Run as Administrator” (Yönetici olarak çalıştır) seçeneğini seçin.
- Uygulama açıldıktan sonra üst menüden “Edit” (Düzenle) menüsüne gidin.
- Açılan menüden “Virtual Network Editor” seçeneğine tıklayın.
- Karşınıza gelen pencerede mevcut VMnet’leri ve Ethernet ayarlarını göreceksiniz.
Bu ekranda dikkat etmeniz gereken bir uyarı var. Eğer UAC (Kullanıcı Hesabı Denetimi) devredeyse, her ağ değişikliği için onay isteyebilir. Bu nedenle Ethernet ayarlarını toplu yapıp tek seferde kaydetmek daha verimlidir. Ayrıca yönetici yetkisi ağ değişikliği yaparken vnetlib.exe gibi arka plan servislerinin çalıştığından emin olun.
Windows’ta bir diğer önemli nokta, VMware servisleri DHCP NAT kontrolüdür. “VMware DHCP Service” ve “VMware NAT Service” servislerinin çalışır durumda olması gerekir. Bunları “services.msc” komutuyla kontrol edebilirsiniz. Eğer bu servisler durmuşsa, sanal makineleriniz IP adresi alamaz. Üstelik Layer 3 bağlantısını da kuramazsınız.
Ben genellikle Windows host üzerinde çalışırken şu yolu izlerim. Önce tüm VMnet planını çizerim. Sonra editörü açar ve toplu Ethernet değişikliklerini uygularım. Bu sayede hem zaman kazanırım hem de olası paket kaybı sorunlarının önüne geçerim. Siz de bu yöntemi deneyin, farkı göreceksiniz.
Linux Host’ta vmware-netcfg Komutuyla Ağ Editörü Erişimi
Linux sistemlerde durum biraz farklıdır. VMware Workstation’ı kurduğunuzda vmware-netcfg aracı otomatik olarak gelir. Bu aracı kullanmak için Linux host üzerinde root erişiminiz olmalıdır. İşte komut satırından adımlar:
- Terminali açın ve
sudo vmware-netcfgkomutunu çalıştırın. - Şifrenizi girin; sistem ağ editörünü root yetkisiyle açar.
- Grafik arayüzde mevcut VMnet’leri göreceksiniz.
- Değişiklik yapmak istediğiniz VMnet’i seçin ve “Edit” butonuna tıklayın.
- Ethernet ayarlarınızı yaptıktan sonra “Save” ile kaydedin.
Linux’ta alternatif olarak vmnetcfg aracını da kullanabilirsiniz. Ancak modern sürümlerde genellikle vmware-netcfg daha stabil çalışır. Eğer bu komut çalışmazsa, sudo /usr/bin/vmware-netcfg tam yolunu deneyebilirsiniz.
Ayrıca Linux host üzerinde DHCP yapılandırma dosyasını doğrudan düzenleyebilirsiniz. Örneğin, host-only ağ için /etc/vmware/vmnet1/dhcp/dhcp.conf dosyasını açın. Ardından ip lease time ve IP havuzu gibi ayarları değiştirin. Fakat bu dosyayı düzenlerken çok dikkatli olmalısınız. Çünkü yanlış bir satır tüm DHCP servisini durdurabilir.
Son olarak, Linux’ta sanal ağ sıfırlama işlemi yapmak isterseniz, sudo vmware-netcfg --restore-default komutunu kullanabilirsiniz. Fakat bu komut tüm özel ağ yapılarınızı siler. Bu nedenle önce yapılandırmanızı dışa aktarmanızı şiddetle tavsiye ederim.
VMware’de Yeni VMnet Oluşturma: VMnet2 ve VMnet3 Yapılandırma Adımları
Şimdi işin en heyecanlı kısmına geldik: Sıfırdan yeni bir VMnet ağı oluşturmak. Bu süreçte VMnet2 yapılandırma ve VMnet3 yapılandırma adımlarını aynı anda göstereceğim. Çünkü iki farklı Ethernet segmentini aynı anda kurmak, gerçek dünya senaryolarına daha uygun.
Diyelim ki bir yazılım geliştirme ekibi için test ortamı hazırlıyorsunuz. Ekipte hem frontend hem backend geliştiricileri var. Frontend ekibi VMnet2’de, backend ekibi VMnet3’te çalışsın. İki Ethernet segmenti arasındaki TCP bağlantısı ise kontrollü olsun. İşte bu senaryo için adım adım ilerleyelim.
Adım 1: Virtual Network Editor’de Add Network ile Yeni VMnet Ekleme
İlk adımda sanal ağ editörünü açıp yeni bir Ethernet anahtarı ekleyeceğiz. Bunun için şu adımları izleyin:
- Virtual Network Editor’ü yönetici yetkisiyle açın.
- “Add Network” butonuna tıklayın.
- Açılan listeden boşta olan bir VMnet numarası seçin (örneğin, VMnet2).
- Seçiminizi onaylayın ve listede VMnet2’nin göründüğünü kontrol edin.
- Aynı işlemi VMnet3 için tekrarlayın.
Bu noktada dikkat etmeniz gereken bir detay var. VMware varsayılan olarak VMnet0, VMnet1 ve VMnet8’i belirli Ethernet modları için ayırır.
VMnet0 köprü modu, VMnet1 host-only, VMnet8 ise NAT modu içindir. Dolayısıyla VMnet2 ve VMnet3 gibi numaraları özel ağ yapılarınız için güvenle kullanabilirsiniz.
Ayrıca her yeni VMnet eklediğinizde, host makineniz yeni bir sanal ağ kartı sürücüsü yükler. Üstelik bunu otomatik olarak yapar.
Bu adaptörü Windows’ta “Ağ Bağlantıları” ekranında, Linux’ta ise ifconfig veya ip addr komutuyla görebilirsiniz. Bu adaptörün adı genellikle “VMware Network Adapter VMnet2” şeklindedir.
Eğer işlem sırasında bir hata alırsanız, öncelikle VMware vnetmanager servisini kontrol edin. Bu servis durmuşsa, yeni VMnet ekleyemezsiniz. Windows’ta services.msc ile servisi başlatabilirsiniz.
Adım 2: VMnet’e IP Subnet ve Subnet Maskesi Atama
Yeni ağlarımızı ekledik. Şimdi sıra IP subnet ve subnet maskesi atamaya geldi. Bu adım, Ethernet ağınızın Layer 3 adresleme şemasını belirler. İşte yapmanız gerekenler:
- Virtual Network Editor’de VMnet2’yi seçin.
- “Subnet IP” alanına istediğiniz ağ adresini yazın (örneğin, 192.168.100.0).
- “Subnet Mask” alanına uygun maskeyi girin (örneğin, 255.255.255.0).
- Aynı işlemi VMnet3 için tekrarlayın (örneğin, 192.168.200.0).
- Ethernet ayarlarını kaydedin.
Subnet seçimi yaparken RFC 1918 adresleme standardına uyun. Yani 10.0.0.0/8, 172.16.0.0/12 veya 192.168.0.0/16 bloklarından birini tercih edin. Ayrıca host makinenizin fiziksel Ethernet ağıyla çakışmayan bir aralık seçin. Örneğin, ofis LAN’ınız 192.168.1.0/24 ise, sanal ağ için 192.168.100.0/24 kullanın.
Eğer özel IP aralığı seçimi konusunda kararsızsanız, şu basit Classless Inter-Domain Routing (CIDR) kuralını uygulayın. Host ağınızın üçüncü oktetini değiştirin. Yani host 192.168.1.x ise, sanal ağınız 192.168.50.x veya 192.168.100.x olsun. Bu yöntem, ip alt ağ maskesi hesaplama işlemini de kolaylaştırır.
VMware özel ağ IP aralığı belirleme sürecinde bir diğer önemli nokta da IPv6 desteğidir. Eğer dual-stack ağ kurulumu yapmak istiyorsanız, hem IPv4 hem de IPv6 adreslerini aynı anda yapılandırabilirsiniz. Fakat çoğu laboratuvar senaryosu için IPv4 yeterlidir.
Adım 3: VMnet’e DHCP Kapsamı ve Lease Süresi Tanımlama
IP subnet aralığını belirledik. Şimdi DHCP servisini yapılandıralım. Bu adım, sanal makinelerinizin otomatik olarak IP almasını sağlar. İşte süreç:
- VMnet2’yi seçili tutun ve “DHCP Settings” butonuna tıklayın.
- Başlangıç IP adresini girin (örneğin, 192.168.100.128).
- Bitiş IP adresini girin (örneğin, 192.168.100.254).
- Lease süresini belirleyin (varsayılan 30 dakika, laboratuvar için 1-2 saat idealdir).
- Aynı işlemi VMnet3 için de yapın.
- Tüm Ethernet ayarlarını kaydedin.
DHCP kapsamı tasarımı yaparken dikkat etmeniz gereken kritik bir nokta var. VMware’in DHCP sunucusu belirli bir konvansiyon izler.
Örneğin, host-only ağlarda net.1 adresi host makinesine aittir. net.2 ile net.127 arasını statik IP’lere ayırırsınız. net.128 ile net.254 arası ise DHCP havuzudur. Bu nedenle DHCP başlangıç adresini 128’den önce vermeyin.
VMware DHCP ve statik IP aralığı ayrımı konusunda şu stratejiyi izlemenizi öneririm. Sunucu rolündeki sanal makinelere statik IP verin. İstemci makinelere ise DHCP’den otomatik IP atayın.
Örneğin, bir Active Directory sunucusu her zaman aynı IP’ye sahip olmalıdır. Ama test istemcileri her seferinde farklı IP alabilir.
Lease süresi optimizasyonu için ise şu formülü kullanabilirsiniz. Kısa süreli testlerde 30 dakika kullanırsınız. Ayrıca uzun süreli geliştirme ortamlarında 8 saat kullanırsınız. Üstelik üretim benzeri ortamlarda 24 saat kullanırsınız.
Ben genellikle laboratuvar ortamlarımda 2 saatlik ip lease time kullanırım. Bu süre, IP havuzunun tükenmesini engeller. Bunun yanı sıra sanal makinelerin sık sık IP değiştirmesini önler.
Sanal Makineyi Custom Virtual Network’e Bağlama
VMnet ağ yapılandırmasını tamamladık. Şimdi sanal makinelerimizi bu özel Ethernet segmentlerine bağlayalım. Bu adımda VMware özel ağ bağlantısı ayarları devreye giriyor. Her sanal makinenin sanal ethernet adaptörünü doğru VMnet’e yönlendirmelisiniz.
Sanal makineleri özel ağa bağlamadan önce onları kurmalısınız. VMware’de sanal makine kurulumunu birkaç adımda tamamlayın. Ardından kurulum bitince ağ adaptörünü VMnet’e bağlarsınız.
Sanal makine ayarlarında “Network Adapter” bölümüne geldiğinizde birkaç seçenek görürsünüz. Bunlardan “Custom” seçeneğini işaretleyip yanındaki açılır menüden istediğiniz VMnet’i seçersiniz. Örneğin, frontend sunucusu için VMnet2, backend sunucusu için VMnet3.
Bir sanal makinede birden fazla Ethernet adaptörü olabilir. Bu durumda her adaptörü farklı bir VMnet ağına bağlayabilirsiniz.
Örneğin, bir router VM yapılandırması için iki adaptör kullanırsınız. Birinci adaptör VMnet2’ye, ikinci adaptör VMnet3’e bağlanır. Böylece iki Ethernet segmenti arasında paket yönlendirme yaparsınız.
VM Settings İçinde Custom Network Seçimi ve Binding Mantığı
Sanal makine ayarlarında custom ağ seçimi yapmak için şu adımları izleyin:
- VMware Workstation’da sanal makineyi seçin ve “Edit virtual machine settings”e tıklayın.
- “Network Adapter” seçeneğini bulun ve tıklayın.
- Sağ tarafta “Custom: Specific virtual network” radyo düğmesini seçin.
- Açılır menüden bağlanmak istediğiniz VMnet’i seçin (örneğin, VMnet2).
- “OK” ile Ethernet ayarlarını kaydedin.
Bu noktada vnic bağlama mantığını anlamak çok önemlidir. Her sanal ağ adaptörü, host makinenizdeki fiziksel bir Ethernet kartına veya sanal bir anahtara bağlanır.
Custom ağ seçtiğinizde, sanal makineniz doğrudan seçtiğiniz VMnet’in Layer 2 anahtarına bağlanır. Bu bağlantı, host makinenizin fiziksel LAN’ından tamamen bağımsızdır.
Sanal makinenizde çift NIC’li ağ ayarı yapıyorsanız, her adaptörü ayrı ayrı ele alın. Ayrıca her adaptör için ayrı ayrı custom ağ seçmelisiniz.
Örneğin, bir adaptör VMnet2’ye, diğeri VMnet3’e. Bu sayede makineniz iki farklı Ethernet segmentinde birden bulunur. Böylece yönlendirici görevi de görebilir.
Bir diğer önemli konu da MAC adresi bazlı ağ yapılandırmadır. Her sanal adaptörün benzersiz bir MAC adresi vardır. Eğer DHCP yerine MAC adresi bazlı IP ataması yapacaksanız, bu adresleri not almalısınız.
VMware, her sanal ethernet adaptörü için otomatik MAC adresi atar. Fakat isterseniz manuel olarak da MAC adresi atayabilirsiniz.
VMXNET3, E1000 ve PCnet vlance Adaptör Tipleri Arasındaki Fark
Sanal makine Ethernet adaptör tipi seçimi, ağ performansını doğrudan etkiler. VMware size üç farklı adaptör tipi sunar. İşte karşılaştırmalı tablo:
| Özellik | VMXNET3 | E1000 | PCnet vlance |
|---|---|---|---|
| Tip | Paravirtualize | Emüle | Emüle |
| CPU Kullanımı | Düşük | Yüksek | Çok Yüksek |
| Throughput | Yüksek | Orta | Düşük |
| Gecikme | Düşük | Orta | Yüksek |
| Jitter | Minimum | Değişken | Yüksek |
| MTU Desteği | Jumbo Frame | Standart | Standart |
| Önerilen Kullanım | Üretim | Kurulum | Legacy |
Tablodan da görüldüğü üzere VMXNET3 adaptör performansı açık ara en iyisidir. Bu adaptör, paravirtualize bir sanal ağ kartı sürücüsü kullanır.
Yani guest işletim sistemi, hipervizör ağ yığını ile doğrudan iletişim kurar. Bu sayede CPU yükü minimuma iner. Ayrıca ağ gecikme emülasyonu ihtiyacı ortadan kalkar. Jumbo Frame desteğiyle 72-9194 byte MTU değerine ulaşabilirsiniz.
E1000 ise Intel 1 GbE kartını emüle eder. Geniş uyumluluk sunar ama Ethernet throughput değeri düşüktür. Özellikle yüksek bant genişliği sınırlama gerektiren senaryolarda darboğaz oluşturur. E1000’i sadece işletim sistemi kurulumu sırasında veya paravirtualize sürücü olmayan eski sistemlerde kullanın.
PCnet vlance ise artık neredeyse tamamen kullanımdan kalkmıştır. Sadece çok eski işletim sistemleri için gereklidir. Modern laboratuvar ortamlarında bu Ethernet adaptörünü tercih etmeyin.
Sonuç olarak, özel ağınızdaki tüm sanal makineler için VMXNET3 kullanmanızı öneririm. Eğer işletim sistemi VMXNET3 sürücüsünü desteklemiyorsa, o zaman E1000’e düşün. PCnet vlance ise son çare olarak kalsın.
VMware Workstation Custom Specific Ağ Ayarları
Virtual Network Editor üzerinde ilk varsayılan yapılandırma aşağıdaki gibidir. VMware, VMnet0, VMnet1 ve VMnet8’i otomatik olarak yapılandırır.
Kısacası, bu penceredeki ayarlardan VMnet1’i Host-Only olarak hazırlar.
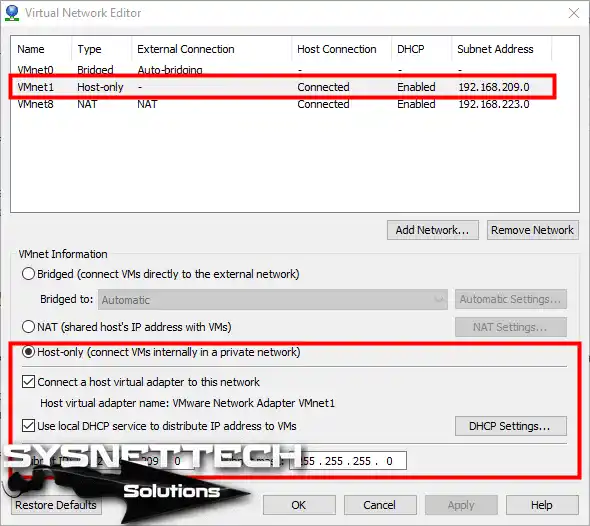
VMware Workstation üzerinde Custom Specific ağ yapılandırması için aşağıdaki adımları sırasıyla takip edin.
Adım 1
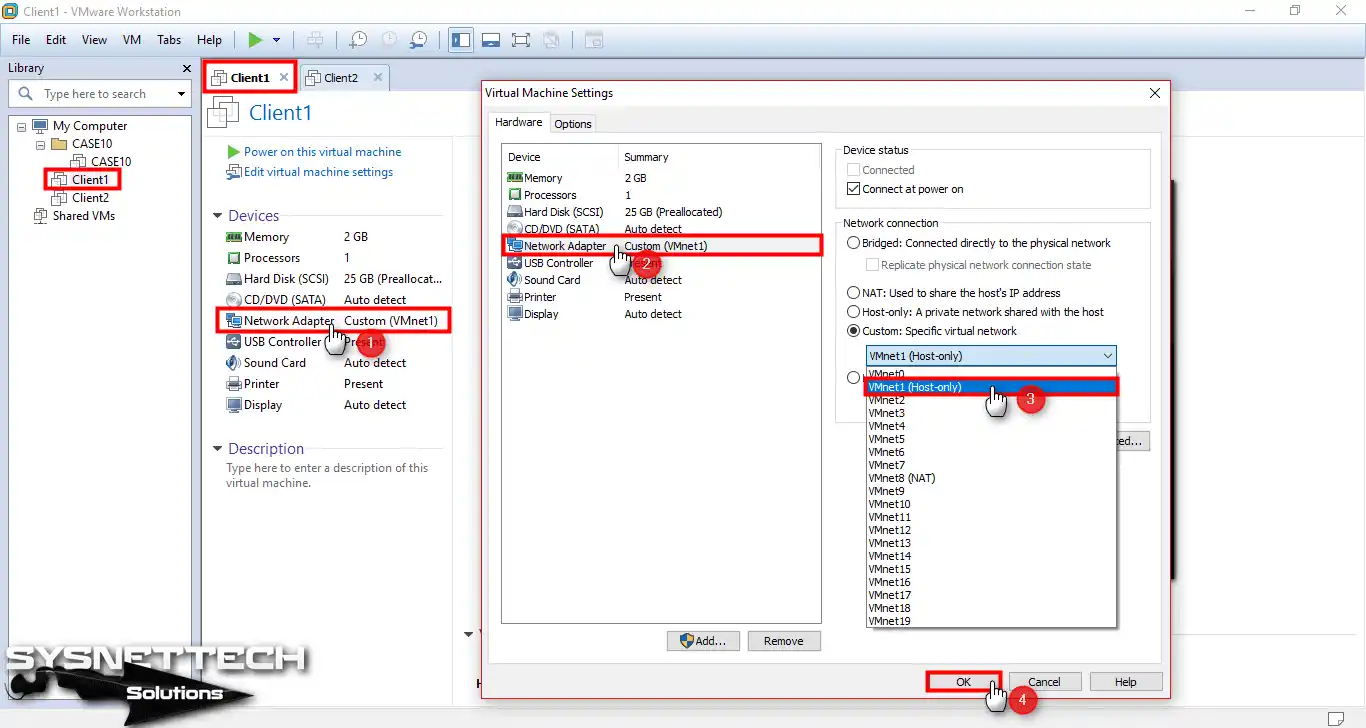
VMware üzerinde daha önce kurduğunuz iki sanal makineyi Client1 ve Client2 olarak adlandırın. Ardından, Client1 makinenin ağ kartı ayarını yapılandırmak için Network Adapter seçeneğine tıklayın.
Spesifik ağ seçeneğini seçtiğinizde, aşağıdaki görüntüdeki gibi oluşturduğunuz VMnet’leri göreceksiniz. Client1 makinesi için VMnet1’i seçin.
Adım 2
Client2 makinesi için de VMnet1’i seçin.

Adım 3
Her iki VM için Custom Specific Virtual Network ağını yapılandırın. Ardından, Client1 makineden Client2’ye ping atarak ağ bağlantısını test edin.
Eğer ping işlemi başarısız olursa, iki VM üzerinde de Windows Güvenlik Duvarı’nı devre dışı bırakın.

Adım 4
Aynı şekilde, Client2 makineden Client1’e ping atarak ağ bağlantısını kontrol edin.

Adım 5
Client1 ve Client2 sanal makinelerini aynı VMnet1 üzerinde yapılandırdınız. Bu nedenle iki makine birbiriyle iletişim kurdu. Eğer Client2 makineyi başka bir VMnet6/Host-Only üzerinde yapılandırsaydınız, sanal makineler arasında bağlantı kuramazsınız.
Virtual Network Editor üzerinde oluşturduğunuz VMnet/Host-Only ayarını bir Switch olarak düşünebilirsiniz.
Dolayısıyla, VMware üzerinde Custom Network konfigürasyonu yaparak gelişmiş ağ topolojileri oluşturabilirsiniz. Örneğin, GNS3 programında bir Cisco Router kullanarak iki farklı ağda bulunan sanal makineleri haberleştirebilirsiniz.
Custom Specific Virtual Network IP Aralığı ve DHCP/Statik IP Stratejisi
Bir sanal Ethernet ağının başarısı, doğru IP planlamasına bağlıdır. Bu bölümde, IP bloğu seçimi, DHCP kapsamı ve statik IP stratejisi konularını derinlemesine ele alacağız. Ayrıca host makinenizin fiziksel LAN’ıyla çakışmayan subnet seçiminin püf noktalarını paylaşacağım.
Öncelikle şu soruyu sormalısınız: Kaç sanal makineye IP vereceğim? Bu sayı, subnet maskesi seçimini belirler. Eğer 50’den az makineniz varsa /24 maskesi (255.255.255.0) yeterlidir. 200’den fazla makineniz varsa /23 veya /22’ye çıkmanız gerekebilir. Fakat çoğu laboratuvar senaryosu için /24 idealdir.
İkinci soru ise şu: Bu Ethernet düğümleri birbirleriyle nasıl paket alışverişi yapacak? Eğer tüm makineler aynı VMnet’teyse, Layer 2 üzerinden doğrudan konuşurlar.
Farklı VMnet’lerdeyse, aralarında bir gateway yönlendirme sanal makine olması gerekir. Örneğin, pfSense firewall sanal ağ üzerinde bir yazılım yönlendirici olarak görev alabilir.
Üçüncü soru: Bu Ethernet segmenti dış dünyaya çıkacak mı? Eğer dış ağa erişim gerekiyorsa, NAT yönlendirmesi yapmalısınız. Fakat izole test ortamı istiyorsanız, NAT’ı tamamen kapatın. Böylece ağ hapsetme ve broadcast trafiği izolasyonu sağlarsınız.
Host Fiziksel Ağıyla Çakışmayan Custom Network Subnet Seçimi
IP çakışması, en sık karşılaşılan ağ sorunlarından biridir. Bu sorunu önlemek için şu adımları izleyin:
- Önce host makinenizin Ethernet IP adresini öğrenin. Windows’ta
ipconfig /all, Linux’taifconfigveyaip addrkullanın. - Host ağınızın subnet’ini not edin (örneğin, 192.168.1.0/24).
- Özel ağınız için farklı bir üçüncü oktet seçin (örneğin, 192.168.100.0/24).
- Birden fazla VMnet oluşturacaksanız, her biri için farklı oktet kullanın (VMnet2: 192.168.100.0, VMnet3: 192.168.200.0).
- Bu aralıkların başka bir fiziksel Ethernet segmentinde kullanılmadığından emin olun.
Ben laboratuvar ortamlarımda genellikle 192.168.100.0/24, 192.168.150.0/24 ve 192.168.200.0/24 bloklarını kullanırım. Bu bloklar hem hatırlaması kolay hem de çakışma riski düşüktür. Siz de kendi çalışma alışkanlığınıza göre benzer bir şema oluşturabilirsiniz.
Eğer kurumsal bir ortamda çalışıyorsanız, ağ mimarından onay almanız gerekebilir. Çünkü bazı kurumlar belirli IP bloklarını VPN veya uzaktan erişim için ayırmış olabilir. Bu durumda farklı bir Ethernet aralığı seçmeniz gerekir.
VMware DHCP ve Statik IP Aralığı Ayrımı: Lease Süresi Optimizasyonu
IP havuzunuzu ikiye ayırmalısınız: Statik IP bloğu ve DHCP havuzu. İşte adım adım strateji:
- Subnet’inizi belirleyin (örneğin, 192.168.100.0/24).
- Statik IP aralığını ayırın (örneğin, 192.168.100.2 – 192.168.100.127).
- DHCP havuzunu ayırın (örneğin, 192.168.100.128 – 192.168.100.254).
- Default gateway tanımı yapın (genellikle 192.168.100.1 veya 192.168.100.2).
- DNS sunucusu adresini belirleyin (host makinesi veya harici DNS).
- Lease süresini ihtiyacınıza göre ayarlayın.
Bu ayrımı neden yapmalısınız? Çünkü sunucu rolündeki makinelerin her zaman aynı IP’ye sahip olması gerekir. Örneğin, bir Active Directory sunucusu DHCP’den IP alırsa sorun çıkar. IP’si değiştiğinde tüm istemciler TCP bağlantısını kaybeder. Bu nedenle bu tür makinelere statik IP verirsiniz.
Lease süresi ayarı ise ince bir dengedir. Çok kısa süre (5-10 dakika) seçerseniz, DHCP broadcast paketi trafiği artar. Ayrıca gereksiz Ethernet yükü oluşur.
Çok uzun süre (7 gün) seçerseniz, IP havuzu tükenebilir. Ben genellikle laboratuvar ortamlarında 2-4 saat arası ip lease time kullanırım. Bu süre hem verimli hem de güvenlidir.
VMware statik IP stratejisi oluştururken bir diğer önemli nokta var. Lease süresi ile statik IP bloğunu senkronize etmelisiniz.
Eğer bir makineye statik IP verdiyseniz, o IP’yi DHCP havuzundan çıkarmalısınız. Aksi takdirde DHCP sunucusu o IP’yi başka bir makineye atayabilir. Sonuç olarak ip havuzu çakışması yaşayabilirsiniz.
VMware Özel Ağ Yapılandırmasını Dışa Aktarma, Yedekleme ve Adlandırma
Bir kez mükemmel bir sanal Ethernet topolojisi oluşturdunuz. Şimdi bunu yedeklemelisiniz. Çünkü VMware Workstation’ı güncellediğinizde veya yeniden kurduğunuzda tüm ağ ayarlarınız kaybolabilir. Ayrıca ekip arkadaşlarınızla paylaşmak isteyebilirsiniz.
VMware Workstation 17 ve sonrası sürümlerde Import ve Export butonlarını sanal ağ editöründe bulabilirsiniz. Bu özellik, Ethernet yapılandırmanızı tek bir dosyada dışa aktarmanızı sağlar. Daha sonra aynı dosyayı başka bir makinede içe aktarabilirsiniz.
Custom Network Yapılandırmasını Export ve Import Etme Adımları
Yapılandırmanızı dışa aktarmak için şu adımları izleyin:
- Virtual Network Editor’ü yönetici yetkisiyle açın.
- Alt kısımdaki “Export” butonuna tıklayın.
- Dosyayı kaydetmek istediğiniz konumu seçin (varsayılan uzantı .vnet).
- Dosyaya anlamlı bir isim verin (örneğin, lab-network-config-2026.vnet).
- Kaydet butonuna tıklayın.
İçe aktarma işlemi de benzerdir:
- Virtual Network Editor’ü açın.
- “Import” butonuna tıklayın.
- Daha önce kaydettiğiniz .vnet dosyasını seçin.
- İçe aktarma işlemini onaylayın.
- VMnet’lerin doğru şekilde yüklendiğini kontrol edin.
Bu yöntem, özellikle ekip çalışması için ağ yapılandırma paylaşımı senaryolarında çok kullanışlıdır. Bir ekip üyesi kendi laboratuvarında bir Ethernet topolojisi oluşturur ve diğerlerine gönderir. Herkes aynı Layer 2/Layer 3 şemasını kullanır. Bu sayede test sonuçları tutarlı olur.
Fakat dikkat etmeniz gereken bir nokta var. İçe aktarma sırasında IP çakışması olabilir. Özellikle alıcı makinenin fiziksel Ethernet ağı, içe aktarılan yapılandırmadaki bir subnet ile çakışıyorsa sorun çıkar. Bu nedenle import işleminden önce alıcı makinenin Ethernet yapılandırmasını kontrol edin.
Yedekleme stratejisi olarak sadece Export dosyasına güvenmeyin. Ayrıca VMnet adaptör adlandırma ve topoloji belgeleme işlemlerini de yapın. Böylece bir felaket durumunda hızlıca geri dönebilirsiniz.
VMnet Adaptör Adlandırma Standartları ve Ağ Topolojisi Belgeleme
Bir laboratuvar ortamında onlarca VMnet ağı olabilir. Bunları hatırlamak ve yönetmek zordur. Bu nedenle bir adlandırma standardı belirlemelisiniz. İşte size önerdiğim standartlar:
- VMnet numarasını her zaman başta tutun (VMnet2, VMnet3 gibi).
- Amacı belirten kısa bir etiket ekleyin (VMnet2-DMZ, VMnet3-Internal gibi).
- VLAN numarasını belirtin (VMnet2-VLAN10, VMnet3-VLAN20 gibi).
- Ortam türünü ekleyin (Test, Prod, Lab gibi).
- Versiyon numarası koyun (v1, v2 gibi).
Örneğin, tam bir isim şöyle olabilir: “VMnet2-DMZ-Test-VLAN10-v1”. Bu isim size Ethernet anahtarının numarasını, amacını, ortamını, VLAN’ını ve versiyonunu tek bakışta söyler.
Ethernet topolojisi belgeleme ise bir diğer kritik adımdır. Bir diyagram çizin ve şunları işaretleyin: VMnet numaraları, IP subnet’leri, DHCP kapsamları, gateway adresleri, sanal makine isimleri ve rolleri. Bu diyagramı hem dijital hem de basılı olarak saklayın.
Ben genellikle draw.io veya Lucidchart gibi araçlarla topoloji diyagramı hazırlarım. Her VMnet için farklı bir renk kullanırım. Sanal makineleri de rollerine göre şekillendiririm (sunucu, istemci, router gibi). Bu görsel yaklaşım, Ethernet bağlantı sorunlarını giderirken zaman kazandırır.
Custom Network Sorun Giderme: IP Çakışması ve Bağlantı Hataları
En iyi Ethernet planları bile bazen ters gider. Özel ağınızda bir sorun çıktığında panik yapmayın. Bu bölümde en sık karşılaşılan sorunları ve çözümlerini bulacaksınız. Tecrübelerime dayanarak söylüyorum: Bu sorunların %90’ı birkaç basit kontrole çözülür.
Öncelikle şu soruyu sorun: Sorun ne zaman başladı? Bir sürüm güncellemesi sonrası mı? Yeni bir VMnet ekledikten sonra mı? Yoksa hiçbir değişiklik yapmadan mı ortaya çıktı? Bu soruların cevabı, sorunun kaynağını hızla bulmanızı sağlar.
İkinci adım: Temel Ethernet testlerini yapın. Ping testi IP çakışması var mı gösterir. Gateway ping başarısız ise yönlendirme sorunu vardır.
DNS çözümleme hatası alıyorsanız DNS yapılandırması yanlıştır. DHCP servisi çalışmıyor veya NAT servisi durdu uyarısı alıyorsanız, VMware servislerini kontrol edin.
VMware Custom Network IP Çakışma Uyarısı: Neden Oluşur ve Nasıl Çözülür?
IP çakışması, en yaygın Ethernet sorunlarının başında gelir. Peki bu sorun neden oluşur? İşte en yaygın nedenler ve çözüm adımları:
- Host Ethernet ağıyla çakışma: Sanal ağınızın subnet’i, host makinenizin fiziksel ağıyla aynıysa çakışma olur. Çözüm: Farklı bir IP bloğu seçin (192.168.100.0/24 gibi).
- Diğer VMnet’lerle çakışma: İki farklı VMnet aynı IP subnet’ini kullanıyorsa çakışma olur. Çözüm: Her ağ için benzersiz bir Layer 3 aralığı atayın.
- Statik IP çakışması: İki sanal makineye aynı statik IP verdiyseniz çakışma olur. Çözüm: Her Ethernet düğümünün IP’sini kontrol edin ve tekilleştirin.
- DHCP havuzu çakışması: DHCP havuzu, statik IP bloğuyla örtüşüyorsa çakışma olur. Çözüm: Havuzları ayırın (statik: 2-127, DHCP: 128-254).
- VMware uyarısı: VMware, VMnet ayarlarında çakışma tespit ederse sizi uyarır. Çözüm: Uyarıyı dikkate alın ve Ethernet subnet’ini değiştirin.
Çakışmayı tespit etmek için şu komutları kullanabilirsiniz. Windows’ta arp -a komutu, ağdaki tüm IP ve MAC eşleşmelerini gösterir. Linux’ta arp-scan -l komutu benzer işlevi görür. Eğer iki farklı MAC adresi aynı IP’ye sahipse, çakışma var demektir.
IP çakışmasını çözdükten sonra sanal ağ sıfırlama işlemi yapmanız gerekebilir. Bunun için Virtual Network Editor’de ilgili VMnet’i seçip “Remove Network” deyip yeniden ekleyebilirsiniz. Fakat bu işlem öncesinde tüm sanal makinelerin Ethernet adaptörlerini disconnected yapın.
Bir diğer önemli nokta da 169.254 APIPA adresi sorunudur. Eğer sanal makineniz 169.254.x.x aralığında bir IP alıyorsa, DHCP sunucusuna ulaşamıyor demektir.
Bu durumda VMware DHCP servisinin çalışıp çalışmadığını kontrol edin. Ayrıca sanal ethernet adaptörünün ilgili VMnet’e bağlı olduğundan emin olun.
VMnet Listede Görünmüyor veya Custom Seçimi Pasif Durumda
Bazen yeni eklediğiniz VMnet, sanal makine ayarlarında görünmez. Veya Custom seçeneği gri (pasif) durumdadır. İşte bu Ethernet sorununun olası nedenleri ve çözümleri:
- Yönetici yetkisi eksikliği: Virtual Network Editor’ü yönetici olarak çalıştırmazsanız, sistem değişikliklerinizi kaydetmez. Çözüm: Editörü kapatıp yönetici olarak yeniden açın.
- Vnetmanager servisi durmuş: VMware’in ağ yönetimi servisi çalışmıyorsa VMnet’ler görünmez. Çözüm: Windows’ta
services.mscile “VMware NET Service”i başlatın. - VMware Workstation güncel değil: Eski sürümler bazı VMnet’leri desteklemez. Çözüm: Workstation’ı en son sürüme güncelleyin.
- 10 adaptör sınırı aşılmış: VMware en fazla 10 sanal ağ adaptörü destekler. Çözüm: Kullanmadığınız VMnet’leri silin.
- Registry network reset gerekli: Nadiren registry’de bozuk kayıtlar kalır. Çözüm: VMware’i kaldırıp yeniden kurun veya registry’yi temizleyin.
- Gereksiz adaptör kapatma: Host makinenizde devre dışı bırakılmış bir VMware adaptörü varsa, o VMnet listede görünmez. Çözüm: Ağ Bağlantıları’ndan Ethernet adaptörünü etkinleştirin.
Bu sorunlardan biriyle karşılaşırsanız, önce basit çözümleri deneyin. Örneğin, VMware Workstation’ı kapatıp yeniden açın. Ek olarak Host makinenizi yeniden başlatın. Bu basit adımlar, geçici servis sorunlarını çözer.
Eğer sorun devam ederse, VMware vnetlib.exe komut satırı araçlarını kullanabilirsiniz. Örneğin, vnetlib -- add vnet vmnet2 komutuyla komut satırından yeni bir ağ ekleyebilirsiniz. Fakat bu yöntem ileri seviye Ethernet bilgisi gerektirir.
Restore Default Settings Sonrası Custom Network Kaybı ve Geri Yükleme
Eğer yanlışlıkla “Restore Default Settings” butonuna basarsanız, sistem tüm özel VMnet yapılarınızı siler. Panik yapmayın, kurtarma adımları var. İşte yapmanız gerekenler:
- VMware Workstation’ı kapatın.
- Host makinenizi yeniden başlatın.
- Virtual Network Editor’ü yönetici olarak açın.
- Daha önce Export ettiğiniz .vnet dosyanız varsa, “Import” butonuyla geri yükleyin.
- Eğer yedek yoksa, VMnet ağlarını manuel olarak yeniden oluşturun.
- DHCP ve Ethernet subnet ayarlarını yeniden yapılandırın.
- Her sanal makinenin sanal ethernet adaptörünü doğru VMnet’e yeniden bağlayın.
Bu nedenle yedekleme alışkanlığı edinmeniz hayati önem taşır. Ben her büyük Ethernet değişikliği öncesinde Export yaparım. Hatta haftalık otomatik yedekleme için bir PowerShell script’i kullanırım. Üstelik PowerCLI sanal ağ komutları ile bu işlemi otomatikleştirebilirsiniz.
Geri yükleme sırasında dikkat etmeniz gereken bir nokta var. Sanal makinelerinizin Ethernet adaptör ayarları da sıfırlanmış olabilir. Her makineyi tek tek açıp sanal ağ bağlantısının doğru VMnet’e yapıldığını kontrol edin. Özellikle çift NIC’li sanal makinelerde her iki adaptörü de kontrol etmelisiniz.
Eğer sanal Ethernet ağı üzerinde önemli yapılandırmalarınız varsa, bunları bir metin dosyasında da saklayın. Örneğin, IP adresleri, subnet maskeleri, DHCP kapsamları, gateway adresleri gibi Layer 3 bilgileri not edin. Böylece bir felaket durumunda hızlıca geri dönebilirsiniz.
VMnet Mimarisi ve İleri Düzey Kaynaklar
VMware Workstation, VMnet adı verilen yazılım tanımlı anahtarlarla esnek ağ senaryoları sunar. Ancak, özel ağ tasarımı yaparken VMnet mantığını derinlemesine anlamak kritik önem taşır. Bununla birlikte, aşağıdaki otoriter kaynaklar konuyu teknik ayrıntılarla pekiştirmenize yardımcı olacaktır.
- Broadcom Teknik Dokümantasyonu – Örnek Kurulum Kılavuzu: Bu kılavuz, dört sanal makine ile VMnet2 ve VMnet3’ü adım adım yapılandırır. Ayrıca, DHCP servisini etkinleştirir ve misafir sistemlerde IP atamalarını gösterir.
- Broadcom Teknik Dokümantasyonu – Yalnızca Ana Makine Ekleme: Bu kaynak, VMnet1 dışındaki yalnızca ana makine ağlarını oluşturmayı anlatır. Ek olarak, Windows ve Linux’ta yetkilendirme adımlarını ve ağ yalıtımını açıklar.
- Microsoft Learn – Windows Server’ı Yönlendirici Olarak Yapılandırma: Bu makale, ikinci bir yalnızca ana makine ağı oluşturmayı gösterir. Ayrıca, sanal makineleri VMnet1 ve özel adaptörlere bağlar. Yönlendirici VM ile iki yalıtılmış ağı birleştirir.
VMware Custom Network ve VMnet Yapılandırması Hakkında SSS
Custom Virtual Network nedir ve ne işe yarar?
VMware’de VMnet2 ve VMnet3 nasıl oluşturulur?
VMware’de en fazla kaç Virtual Network oluşturulabilir?
Özel ağ IP çakışması uyarısı nasıl giderilir?
VMnet’te DHCP yerine statik IP nasıl atanır?
VMnet adaptörünü yeniden adlandırmak mümkün mü?
Custom Network yapılandırması başka bir bilgisayara nasıl taşınır?
Restore Default Settings Custom Network’lerimi siler mi?
Sonuç: Custom Yapı ile Ölçeklenebilir Sanal Ağ Mimarisi
Bu rehberde, VMware Workstation özel sanal ağ kavramını sıfırdan ele aldık. VMnet2 ve VMnet3 gibi özel ağ yapılarını nasıl oluşturacağınızı öğrendiniz.
Bunun yanı sıra IP subnet ve DHCP ayarlarını nasıl yapacağınızı biliyorsunuz. Ayrıca Ethernet sorun giderme, yedekleme ve adlandırma standartları konusunda pratik bilgiler edindiniz.
Unutmayın: Ölçeklenebilir bir sanal Ethernet mimarisi, iyi bir Layer 2/Layer 3 planlamasıyla başlar. Alt ağ oluşturma sanallaştırma sürecinde her VMnet için benzersiz bir IP bloğu seçin. DHCP ve statik IP aralıklarını ayrı tutun. Üstelik her zaman yedek alın ve topolojinizi belgeleyin.
Ben yıllardır laboratuvar ortamlarımda bu Ethernet prensiplerini uygularım. Sonuç olarak hem zaman kazanırım hem de bağlantı sorunlarıyla boğuşmam. Siz de bu yaklaşımı benimseyin. Emin olun, bir kez doğru kurduğunuzda bu yapı size yıllarca hizmet eder.
Şimdi sıra sizde: Kendi Ethernet segmentinizi kurun, test edin ve keşfedin. Unutmayın, en iyi öğrenme yöntemi deneyerek öğrenmektir. Başarılar!
2 Kişi Deneyimini Paylaştı
Makalelerde Workstationu cok guzel anlatmissiniz her kes ogrene bilir bence sayenizde kolay ogrendim tesekkurler devami gelir insallah
Bu güzel yorumunuz için çok teşekkür ederim. Elimden geldiğince yazmaya çalışıyorum ve yazacağım da. Bu konular hakkında en özgün ve orijinal makaleleri daima sitemizde bulabilirsiniz.