

Posta kutunuzu yönetirken eski ama güvenilir POP3 protokolle karşılaşırsınız. Bu protokol, gelen e-postaları bilgisayarınıza indirir. Bu yapı, yıllardır e-posta dünyasının temel taşlarından biridir. Üstelik çevrimdışı çalışma ve yerel depolama için hâlâ vazgeçilmezdir. Peki, bu protokol tam olarak nedir? Gelin, bu rehberde POP3’ün dünyasına birlikte dalalım.
Bu makalede POP3 protokolünün ne olduğunu ve nasıl çalıştığını anlatacağız. Ayrıca port numaralarını, güvenlik ayarlarını ve IMAP ile farklarını inceleyeceğiz. Modern kullanım alanlarına da değineceğiz.
Bunun yanı sıra, 2026 itibarıyla bilinen güncel güvenlik açıklarını ele alacağız. Kurulum süreçlerinde de size rehberlik edeceğiz. Amacımız, bu protokolü hem teorik hem pratik yönleriyle anlamanızı sağlamak.
İnternette birçok kaynak sizi yüzeysel bilgilerle donatır. Ancak biz konuyu bir sistem yöneticisinin gözünden ele alacağız. Canlı sistemlerde karşılaştığımız senaryoları ve resmi standartları harmanlayacağız. Emin olun, bu makale sonunda POP3 hakkında bilmeniz gereken her şeye sahip olacaksınız!
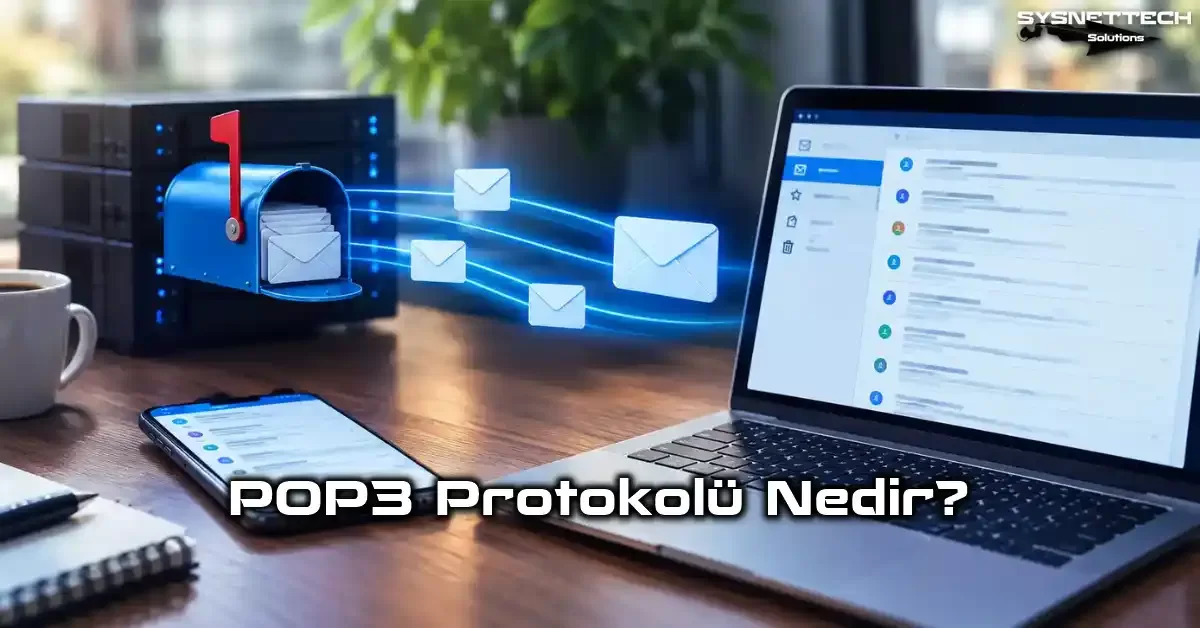
POP3 Nedir? Postane Protokolü 3’ün Temel Tanımı ve Önemi
POP3, İngilizce “Post Office Protocol version 3” ifadesinin kısaltmasıdır. Türkçeye “Postane Protokolü sürüm 3” olarak çevirebiliriz. Bu protokol, e-posta istemcinizin uzaktaki bir sunucudan mesaj almasını sağlar.
Örneğin Outlook veya Thunderbird bu protokolü kullanır. Yani bu protokol, posta kutunuza gelen mesajları bilgisayarınıza indirir. Kısacası bir dizi kural ve komut setidir.
Bu yapı, istemci-sunucu mimarisi üzerine kuruludur. İstemci yazılımı, sunucuya bağlanır ve “posta kutumda ne var?” diye sorar. Sunucu da bu isteğe yanıt verir.
POP3, bu iletişim için TCP/IP bağlantısını kullanır. Genellikle 110 numaralı port üzerinden çalışır. Ancak güvenli bağlantılar için 995 numaralı portu da kullanabilirsiniz.
Bu protokolün en temel özelliği, e-postaları sunucudan indirdikten sonra varsayılan olarak silmesidir. Böylece sunucu depolama alanı boşalır ve e-postalarınız yerel diskinizde güvende kalır.
Bu, özellikle sınırlı sunucu depolama kotası olan kullanıcılar için büyük bir avantajdır. Aynı zamanda, e-postalarınıza internet bağlantınız olmadan da erişebileceğiniz anlamına gelir. Biz buna çevrimdışı posta erişimi diyoruz.
Peki, POP3 ne işe yarar? Kısaca, e-posta alma protokolü olarak görev yapar. Gönderim işini SMTP üstlenir. Bu iki protokol, e-posta yaşam döngüsünün ayrılmaz parçalarıdır.
Siz bir e-posta gönderirken SMTP devreye girer. Alıcı tarafında ise POP3 veya IMAP4 çalışır. Geliştiriciler bu protokolü 1980’lerin ortalarında geliştirdi.
O günden bu yana birçok kez revize ettiler. IETF ilk sürümü RFC 918 ile tanımladı. İkinci sürüm RFC 937 oldu. Bugün yaygın olan üçüncü sürümü ise RFC 1939 tanımlar.
POP Açılımı ve POP3 Ne Demek?
POP açılımı, “Post Office Protocol” yani “Postane Protokolü”dür. Bu isim, protokolün çalışma mantığını çok güzel özetler. Gerçek hayatta postaneye gidip mektuplarınızı alırsınız.
Aynı şekilde bu protokol de sunucudan mesajlarınızı almanızı sağlar. Yani bir nevi dijital postacınızdır. Bu benzetme, protokolün temel işlevini anlamak için oldukça faydalıdır.
POP3 ne demek sorusunun cevabı ise, bu protokolün üçüncü ve en yaygın sürümü olduğudur. “3” rakamı, versiyonu belirtir. Bu protokolü, internet standartlarını belirleyen IETF geliştirdi.
İstemci yazılımı uzaktaki posta kutusuna erişir ve mesajları indirir. İlk bakışta basit görünse de, arka planda belirli bir disiplin ve komut dizisiyle çalışır.
Bu protokol, sadece mesaj indirme üzerine odaklanmıştır. Mesajları sunucuda yönetmek, klasör oluşturmak veya okundu bilgisi senkronizasyonu gibi gelişmiş özellikler sunmaz.
Bu yönüyle, daha çok tek bir cihazda çalışmayı ve yerel depolamayı seven kullanıcılar için idealdir. E-postalarınıza birden fazla cihazdan erişmek istiyorsanız, IMAP4 gibi alternatiflere yönelebilirsiniz. Yine de POP3’ün basitliği ve yaygın desteği onu geçerli kılar.
POP3 Nedir Kısaca? Tek Cümlelik Tanım
Kısaca POP3, e-posta alma protokolüdür. İstemci program, uzak sunucudan mesajları indirir. Ardından bu mesajları genellikle sunucudan siler. Bu tanım, protokolün temel amacını ve varsayılan davranışını özetler. Postane Protokolü olarak da bilinen bu yapı, istemci-sunucu mimarisi çerçevesinde çalışır.
Bu tanımı biraz daha açalım. Bir kullanıcı istemcisini açar ve “Yeni mesajları al” der. İstemci yazılımı bu protokolle sunucuya bağlanır. Sunucudaki maildrop (posta kutusu) içinde bekleyen yeni mesajları kontrol eder.
Ardından, bu mesajları indirir. Varsayılan ayarlarda sunucu, indirme tamamlanınca mesajları siler. Bu, posta kutusunun sunucu tarafında temiz kalmasını sağlar.
Bu protokolün tek cihaz sınırlaması, en belirgin özelliğidir. Sunucu bir mesajı sildikten sonra başka cihazdan ona erişemezsiniz. Bu durum bazı kullanıcılar için dezavantajdır. Ancak yerel depolama ve çevrimdışı erişim isteyenler için mükemmel bir çözümdür.
Örneğin, dizüstü bilgisayarınızda çevrimdışı çalışmanız gerekiyorsa, bu protokol biçilmiş kaftandır. E-postalarınız yerel diskinizde olduğu için internet bağlantısı olmadan da onları okuyabilir ve yanıtlayabilirsiniz.
Post Office Protocol Sürümleri: POP1, POP2 ve POP3 Arasındaki Farklar
Postane Protokolü, tarihsel süreçte üç ana sürümden geçmiştir. IETF, ilk sürüm POP1’i 1984 yılında RFC 918 ile tanımladı. Oldukça basit bir yapıya sahipti ve sadece 12 komut içeriyordu.
Temel amacı, iş istasyonlarının bir posta sunucusundan mesaj almasını sağlamaktı. Ancak, güvenlik ve işlevsellik açısından yetersizdi. Bu yüzden kısa süre sonra yerini yeni bir sürüme bıraktı.
IETF, ikinci sürüm POP2’yi 1985’te RFC 937 ile standartlaştırdı. POP1’in eksikliklerini gidermeyi amaçlıyordu. Daha karmaşık bir komut yapısına sahipti ve 109 numaralı port üzerinden çalışıyordu.
Ancak, yine de bazı sınırlamaları vardı. Özellikle, mesaj göndermek için SMTP’ye olan bağımlılığı devam ediyordu. Yani, POP2 kullanırken e-posta göndermek için ayrıca bir SMTP sunucusuna ihtiyaç duyuyordunuz.
IETF, bugün yaygın olan POP3’ü 1988’de RFC 1081 ile tanımladı. Ekip zamanla bu standardı RFC 1225, 1460, 1725 ve son olarak RFC 1939 ile güncelledi.
POP3, önceki sürümlere göre çok daha gelişmiştir. Artık SMTP olmadan da çalışabiliyor. Üstelik APOP gibi güvenli kimlik doğrulama ve UIDL, TOP gibi ek komutlar kazandı. İşte bu yüzden POP3, günümüzün standart postane protokolüdür.
| Özellik | POP1 | POP2 | POP3 |
|---|---|---|---|
| RFC | RFC 918 | RFC 937 | RFC 1939 |
| Yıl | 1984 | 1985 | 1988 |
| Port | Belirtilmemiş | 109 | 110 |
| SMTP Bağımlılığı | Var | Var | Yok |
| Güvenlik | Düşük | Düşük | Gelişmiş (APOP, SSL/TLS) |
| Komut Sayısı | Az | Orta | Fazla |
Gördüğünüz üzere, her yeni sürüm bir öncekinin eksikliklerini kapatmıştır. Üstelik daha güvenli ve daha işlevsel bir yapı sunmuştur.
Bu evrim, internet teknolojilerinin gelişimine paralel olarak gerçekleşmiştir. POP3 bu evrimin zirvesidir. Bugün hâlâ milyonlarca kullanıcı onu aktif olarak kullanır.
POP3 Nasıl Çalışır? Protokolün Çalışma Mantığı ve Oturum Durumları
POP3’nin nasıl çalıştığını anlamak için, bir istemci ile sunucu arasındaki konuşmayı hayal etmek faydalıdır. Bu konuşma, belirli bir düzen ve kurallar çerçevesinde gerçekleşir.
İstemci bir komut gönderir, sunucu da buna bir yanıt verir. Bu döngü, oturum boyunca devam eder. Peki, bu süreç tam olarak nasıl işler? Gelin, adım adım inceleyelim.
Her şeyden önce, istemci yazılımı sunucuya bir TCP bağlantısı kurar. İstemci bu bağlantıyı genellikle 110 numaralı port üzerinden kurar.
İstemci bağlantıyı kurduktan sonra sunucu bir karşılama mesajı gönderir. Bu mesaj, genellikle “+OK” ile başlar ve sunucunun hazır olduğunu belirtir. Daha sonra, istemci ve sunucu arasında bir komut-yanıt döngüsü başlar. Bu döngü, oturumun sonlanmasına kadar sürer.
Bu süreçte sunucu, istemcinin gönderdiği her komuta bir yanıt verir. Yanıtlar, “+OK” (başarılı) veya “-ERR” (hata) şeklinde başlar.
Bu basit ama etkili yapı, protokolün anlaşılmasını ve hata ayıklamasını kolaylaştırır. Ayrıca istemci, her komut satırının sonunu CRLF sonlandırıcı ile belirtir. Bu sayede, istemci ve sunucu birbirlerini net bir şekilde anlar.
POP3 Protokolünün Çalışma Mantığı: TCP Bağlantısı ve Komut-Yanıt Döngüsü
POP3’nin çalışma mantığı, temel bir istemci-sunucu mimarisine dayanır. İlk adımda istemci bir TCP/IP bağlantısı kurar. İstemci, sunucunun IP adresine ve 110 numaralı portuna bir bağlantı isteği gönderir.
Sunucu bu isteği kabul ederse oturum başlar. Bu aşamada, sunucu istemciye bir karşılama mesajı gönderir. Örneğin, “+OK POP3 server ready” gibi bir mesaj görebilirsiniz.
Daha sonra, komut-yanıt döngüsü başlar. İstemci, sunucuya bir komut gönderir (örneğin, kullanıcı adını belirtmek için USER komutu). Sunucu, bu komutu işler ve bir yanıt döner.
Yanıt, başarılıysa “+OK” ile, başarısızsa “-ERR” ile başlar. Bu döngü, oturum boyunca devam eder. İstemci her komut gönderdiğinde, sunucudan bir yanıt bekler. Bu sıralı iletişim, protokolün güvenilirliğini artırır.
Bu döngüdeki komutlar ASCII komut dizgisi formatındadır. İstemci her komutu bir satır sonu karakteri (CRLF) ile bitirir. Bu sayede, sunucu komutun nerede bittiğini anlar.
Sunucu da yanıtları aynı şekilde CRLF ile bitirir. Bu basit yapı, protokolün yaygın destek görmesini sağlar. Hemen hemen tüm e-posta istemcileri ve sunucuları bu protokolü sorunsuz uygular.
POP3 Oturum Durumları: Yetkilendirme, İşlem ve Güncelleme
POP3 oturumu, üç ana durumdan geçer. Bu durumlar, oturumun farklı aşamalarını temsil eder ve hangi komutların ne zaman kullanılabileceğini belirler. Bu yapıyı anlamak, protokolün nasıl çalıştığını kavramak için çok önemlidir.
| Durum | Açıklama | Geçerli Komutlar |
|---|---|---|
| Yetkilendirme (Authorization) | Kullanıcının kimliğini doğruladığı ilk aşamadır. İstemci, kullanıcı adı ve şifresini gönderir. | USER, PASS, APOP, AUTH, QUIT |
| İşlem (Transaction) | Kullanıcı başarıyla doğrulandıktan sonra başlar. Mesajlarla ilgili işlemleri bu aşamada yaparsınız. | STAT, LIST, RETR, DELE, NOOP, RSET, TOP, UIDL, QUIT |
| Güncelleme (Update) | İstemci `QUIT` komutunu gönderdiğinde oturum bu aşamaya geçer. Sunucu, silinmek üzere işaretlediğiniz mesajları kalıcı olarak siler. | Yok (oturum sonlanır) |
Bu üç aşamalı yapı, protokolün düzenli ve güvenli bir şekilde çalışmasını sağlar. İstemci, yetkilendirme aşamasını tamamlamadan işlem aşamasına geçemez.
Aynı şekilde, işlem aşaması bitmeden güncelleme aşamasına geçemez. Bu sıralı yapı, hem güvenliği hem de veri bütünlüğünü sağlar.
Örneğin, bir kullanıcı oturum sırasında bir mesajı silmek üzere işaretlerse, sunucu bu mesajı hemen silmez. Sunucu, siz QUIT komutunu gönderince mesajı kalıcı olarak siler. Böylece yanlışlıkla sildiğiniz mesajları geri alabilirsiniz.
POP3 Komutları Nelerdir? Zorunlu ve İsteğe Bağlı Komutlar
POP3 protokolü, bir dizi komut içerir. Biz bu komutları zorunlu (minimal) ve isteğe bağlı (optional) olmak üzere iki gruba ayırırız.
Her POP3 sunucusu zorunlu komutları desteklemelidir. İsteğe bağlı komutlar ise sunucunun yeteneklerine bağlıdır. En yaygın kullandığınız komutlar şunlardır:
- USER: Kullanıcı adınızı belirtirsiniz. Yetkilendirme durumunda geçerlidir.
- PASS: Şifrenizi gönderirsiniz. USER komutundan sonra gelir.
- STAT: Posta kutusundaki toplam mesaj sayısını ve boyutunu öğrenirsiniz. İşlem durumunda geçerlidir.
- LIST: Her mesajın numarasını ve boyutunu listeler.
- RETR: Belirttiğiniz numaradaki mesajı indirir. “Retrieve” kelimesinin kısaltmasıdır.
- DELE: Belirttiğiniz mesajı silinmek üzere işaretler. Sunucu, QUIT komutuna kadar mesajı silmez.
- NOOP: “No Operation” yani işlem yok anlamına gelir. Sunucuya sadece bir yanıt göndermesini söyler. Bağlantının canlı olduğunu bu komutla kontrol edersiniz.
- RSET: Oturum sırasındaki silme işaretlerini geri alır.
- QUIT: Oturumu sonlandırır. Bu komutu gönderdiğinizde sunucu, işaretlediğiniz mesajları kalıcı olarak siler ve bağlantıyı kapatır.
- TOP: (İsteğe bağlı) Belirttiğiniz mesajın başlıklarını ve ilk n satırını alır.
- UIDL: (İsteğe bağlı) Her mesaj için benzersiz bir kimlik (Unique ID) döndürür. Böylece istemci hangi mesajları indirdiğini takip eder.
- APOP: (İsteğe bağlı) Şifreyi açık metin yerine MD5 tabanlı özetle gönderir. Bu bir kimlik doğrulama yöntemidir.
- CAPA: (İsteğe bağlı) Sunucunun desteklediği yetenekleri listeler. IETF bu komutu RFC 2449 ile tanımladı.
Bu komutlar, POP3 oturumunun temel yapı taşlarıdır. Her komutun belirli bir amacı ve kullanım yeri vardır. Bu komutları bilmek, protokolün işleyişini anlamak ve olası sorunları teşhis etmek için önemlidir.
POP3 Port Numarası Kaçtır? 110 ve 995 Portları Arasındaki Fark
POP3 protokolü, iletişim için belirli port numaralarını kullanır. Bu portlar, ağ trafiğini doğru hizmete yönlendirir. En yaygın kullandığınız iki port 110 ve 995’tir. Peki, bu portlar arasındaki fark nedir ve hangisini kullanmalısınız?
110 numaralı port, standart POP3 bağlantı portudur. Bu port üzerinden kurduğunuz bağlantılar şifreleme kullanmaz.
Yani istemci, kullanıcı adı, şifre ve e-posta içeriğini açık metin olarak gönderir. Bu, güvenlik açısından büyük bir risk taşır. Ağınızı dinleyen bir saldırgan, bu verileri kolayca ele geçirebilir. Bu yüzden 110 numaralı portu doğrudan kullanmak yerine STARTTLS kullanmanızı öneririz.
995 numaralı port ise POP3 için güvenli bağlantı portudur. Bu port, örtük TLS (Implicit TLS) yöntemiyle çalışır. Yani siz bağlantıyı kurar kurmaz şifreleme başlar.
Tüm veri alışverişi şifrelenmiş bir tünel içinde gerçekleşir. Bu, 110 numaralı porta göre çok daha güvenlidir. Günümüzde çoğu e-posta sağlayıcısı, 995 numaralı portu kullanmanızı önerir. Hatta bazıları 110 numaralı portu tamamen devre dışı bırakır.
110 Portu Nedir? Standart POP3 Bağlantı Portu
110 numaralı port, POP3 protokolünün varsayılan ve standart portudur. Sistem bu porttan kurduğunuz bağlantılara şifreleme uygulamaz. Yani istemci ile sunucu arasındaki tüm veriler açık metin gider.
Kullanıcı adı, şifre ve e-posta mesajları buna dahildir. Uzmanlar buna “cleartext parola iletimi” der ve ciddi bir güvenlik açığı sayar. Ağınızı izleyen bir saldırgan, bu verileri rahatça okuyabilir ve kötüye kullanabilir.
Peki, insanlar neden hâlâ 110 numaralı portu kullanır? Genellikle eski sistemlerle uyumluluk veya kolay yapılandırma için tercih ederler. Ancak, güvenlik bilinci yüksek olan sistem yöneticileri, bu portu doğrudan kullanmaz.
Bunun yerine, 110 numaralı port üzerinden STARTTLS komutunu kullanarak şifreli bir bağlantıya geçiş yaparlar. Böylece, hem standart portu kullanmaya devam ederler hem de güvenliği artırırlar. Ancak, mümkünse doğrudan 995 numaralı portu kullanmak en iyi uygulamadır.
Eğer 110 numaralı portu kullanmak zorundaysanız, mutlaka STARTTLS veya STLS komutunu kullanarak şifreleme yapmalısınız. Aksi takdirde, e-posta trafiğiniz açık metin olarak ağda dolaşır.
Bu da “MITM saldırıları” (ortadaki adam saldırısı) gibi ciddi güvenlik tehditlerine davetiye çıkarır. Bu nedenle, güvenlik yapılandırmanızı yaparken bu detayı asla göz ardı etmeyin.
995 Portu Nedir? POP3 SSL/TLS Şifreli Bağlantı Portu
995 numaralı port, POP3 protokolü için güvenli ve şifreli bağlantı portudur. Bu portu “POP3S” veya “POP3 over TLS/SSL” olarak da biliriz.
Bu port üzerinden kurduğunuz bağlantılarda örtük TLS (Implicit TLS) çalışır. Bu, bağlantının en başından itibaren şifreli olduğu anlamına gelir. Yani istemci sunucuya bağlandığı anda TLS el sıkışması başlar. Böylelikle tüm veri alışverişi şifreli bir tünelde gerçekleşir.
Bu portun en büyük avantajı, güvenlik ve basitliktir. Herhangi bir ek komut (STARTTLS gibi) göndermenize gerek yoktur.
İstemcinizde “Bu sunucu şifreli bağlantı gerektirir (SSL)” seçeneğini işaretleyin. Port numarasını da 995 olarak girin. İstemci, otomatik olarak TLS el sıkışmasını başlatır ve şifreli bağlantıyı kurar. Bu sayede, e-posta trafiğiniz ve kimlik bilgileriniz güvende olur.
Günümüzde çoğu e-posta sağlayıcısı, 995 numaralı portu destekler ve hatta önerir. Örneğin Gmail, Outlook ve Yandex, POP3 için 995 numaralı portu önerir.
Hatta bazıları, 110 numaralı portu tamamen kapatmıştır. Bu nedenle, e-posta istemcinizi yapılandırırken güvenli bağlantı için 995 numaralı portu tercih etmelisiniz.
Bu adım veri gizliliğinizi güvence altına alır. Bunun yanı sıra genel ağ güvenliğiniz için atacağınız en önemli adımlardan biridir.
STARTTLS Nedir? 110 Portu Üzerinden Şifreleme Müzakeresi
STARTTLS, açık metin bir bağlantıyı şifreli TLS bağlantısına yükseltir. Geliştiriciler bu mekanizmayı 110 numaralı port gibi şifresiz portlar için geliştirdi. Peki, bu nasıl çalışır?
İstemci, sunucuya bağlandıktan sonra STLS komutunu gönderir. Sunucu bu komutu destekliyorsa ve kabul ederse, bir TLS el sıkışması başlar.
Ardından bu el sıkışması istemci ile sunucu arasında gerçekleşir. El sıkışma başarılı olursa istemci ve sunucu şifreli konuşmaya başlar. Sonraki tüm iletişim şifreli olarak devam eder.
STARTTLS’nin en büyük avantajı, aynı port üzerinden hem şifresiz hem de şifreli bağlantıya izin vermesidir. Bu, özellikle yapılandırma esnekliği sağlar. Ancak, bir dezavantajı da vardır: STARTTLS, “fırsatçı TLS” (opportunistic TLS) olarak da ifade edebiliriz.
Yani sunucu STARTTLS komutunu desteklemezse, bağlantı şifresiz devam edebilir. Dahası bir saldırgan bu komutu engellerse, bağlantı yine şifresiz sürebilir.
Bu, “STARTTLS stripping” saldırısı olarak bilinen bir güvenlik açığına yol açar. Bu nedenle STARTTLS kullanırken dikkatli olmalısınız. Modern sistemlerde uzmanlar örtük TLS’i (995 numaralı port) daha güvenli bulur.
Yine de eski sistemlerle uyumluluk gerekebilir. Belirli bir porttan çıkamadığınız durumlarda STARTTLS önemli bir araçtır. Kurumsal ortamlarda güvenlik duvarı yalnızca 110 numaralı porta izin verebilir.
Bu durumda STARTTLS ile güvenliği sağlarsınız. Bu sayede, açık metin trafiğini şifreleyerek ağ dinleme saldırılarına karşı korunabilirsiniz.
POP3 ve IMAP Arasındaki Farklar: Hangisi Daha İyi?
E-posta dünyasında en yaygın iki alma protokolü POP3 ve IMAP4’tür. Her ikisi de e-postalarınızı sunucudan almanızı sağlar. Ancak çalışma şekilleri ve özellikleri farklıdır. Peki, hangisi sizin için daha uygun? Gelin, bu iki protokolü karşılaştıralım ve karar vermenize yardımcı olalım.
En temel fark, e-postaların nerede depolandığıdır. POP3, e-postaları indirip yerel cihazınızda depolar ve genellikle sunucudan siler.
IMAP4 ise e-postaları sunucuda tutar ve tüm cihazlarınız arasında senkronize eder. Bu yüzden IMAP4 çoklu cihaz için idealdir. POP3 ise tek cihaz ve çevrimdışı çalışmaya uygundur.
Bir diğer önemli fark ise senkronizasyon yeteneğidir. IMAP4, okundu bilgisi, klasör yapısı ve silinen öğeler gibi değişiklikleri tüm cihazlarınıza anında yansıtır.
POP3’te ise böyle bir senkronizasyon mekanizması yoktur. Bir cihazda okuduğunuz bir e-posta, diğer cihazınızda hala okunmamış olarak görünür. Bu, özellikle birden fazla cihaz kullanan kullanıcılar için büyük bir dezavantajdır.
POP3 ve IMAP Arasındaki Temel Farklar: Depolama, Senkronizasyon ve Erişim
POP3 ve IMAP4 arasındaki temel farkları üç ana başlıkta toplayabiliriz: depolama, senkronizasyon ve erişim. Bu farklar, protokollerin tasarım felsefelerini ve hedef kullanıcı kitlelerini yansıtır. İşte detaylı bir karşılaştırma:
| Özellik | POP3 | IMAP4 |
|---|---|---|
| Depolama Yeri | Yerel depolama (istemci cihazında) | Sunucu tarafı depolama |
| Senkronizasyon | Yok (tek yönlü veri aktarımı) | Çift yönlü senkronizasyon |
| Çoklu Cihaz Desteği | Tek cihaz desteği | Çoklu cihaz desteği |
| Çevrimdışı Erişim | Evet (indirilen mesajlar için) | Sınırlı (önbelleğe alınan mesajlar için) |
| Sunucu Depolama Kotası | Düşük (mesajlar silinir) | Yüksek (mesajlar sunucuda kalır) |
| Klasör Desteği | Yok (sadece gelen kutusu) | Var (sunucuda klasör oluşturma) |
| Okundu Bilgisi Senkronizasyonu | Yok | Var |
Bu tablo, iki protokolün mantığını net gösterir. POP3 “indir ve sil” mantığıyla çalışır. IMAP4 ise “sunucuda yönet” yaklaşımını benimser. Bu nedenle e-postalarınıza birden fazla cihazdan erişiyorsanız IMAP4’ü seçin.
Fakat, tek bir bilgisayarda çalışıyor ve e-postalarınızı yerel olarak saklamak istiyorsanız, POP3 işinizi görecektir.
POP3 Avantajları ve Dezavantajları Nelerdir?
Her protokolün olduğu gibi POP3’ün de kendine özgü avantajları ve dezavantajları vardır. Bu artıları ve eksileri bilmek, bilinçli bir karar vermenize yardımcı olur.
İşte POP3’ün avantajları ve dezavantajları:
- Avantajları:
- Çevrimdışı Erişim: E-postalarınızı indirdikten sonra internet bağlantınız olmasa bile okuyabilirsiniz.
- Hızlı Erişim: Mesajlar yerel diskinizde olduğu için açılma hızı genellikle daha yüksektir.
- Sunucu Depolama Tasarrufu: Mesajları indirip sildiğiniz için sunucu depolama alanı boşalır.
- Gizlilik: E-postalarınız yerel cihazınızda kaldığı için üçüncü taraf sunucularda daha az veri kalır.
- Basitlik: Kurulumu ve yönetimi IMAP4’e göre daha basittir.
- Dezavantajları:
- Çoklu Cihaz Senkronizasyonu Yok: Bir cihazda okunan e-posta diğerinde okunmamış görünür.
- Veri Kaybı Riski: Yerel cihazınız arızalanırsa, tüm e-postalarınızı kaybedebilirsiniz.
- Tek Cihaz Sınırlaması: Aynı anda birden fazla cihazdan posta kutusuna erişim sorunlu olabilir.
- Sunucu Yönetimi Yok: E-postaları sunucuda klasörleyemez veya yönetemezsiniz.
- Güvenlik Endişeleri: Şifrelenmemiş bağlantılarda kimlik bilgileriniz açık metin gider.
Bu liste, POP3’ün ne zaman uygun bir seçim olup olmadığını değerlendirmenize yardımcı olacaktır. Örneğin, seyahat ederken çevrimdışı e-postalarınıza erişmek istiyorsanız, POP3 idealdir.
Ancak, hem ofis bilgisayarınızdan hem de telefonunuzdan aynı anda e-postalarınızı yönetmek istiyorsanız, IMAP4’ü tercih etmelisiniz.
POP3 mi IMAP mi Seçmelisiniz? Karar Ağacı ve Öneriler
POP3 ve IMAP4 arasında karar vermek, kullanım alışkanlıklarınıza ve ihtiyaçlarınıza bağlıdır. İşte size yardımcı olacak basit bir karar ağacı:
- E-postalarınıza birden fazla cihazdan erişiyor musunuz? (Evet ise → IMAP4’ü seçin. Hayır ise → 2. adıma geçin.)
- E-postalarınızı sunucuda yönetmek (klasörleme, arama vb.) istiyor musunuz? (Evet ise → IMAP4’ü seçin. Hayır ise → 3. adıma geçin.)
- Sık sık çevrimdışı çalışıyor ve e-postalarınıza internet olmadan erişmek istiyor musunuz? (Evet ise → POP3’ü seçin. Hayır ise → 4. adıma geçin.)
- Sunucu depolama alanınız sınırlı mı? (Evet ise → POP3’ü seçin. Hayır ise → IMAP4’ü seçin.)
Bu basit sorular, çoğu kullanıcının doğru kararı vermesine yardımcı olur. Genel bir kural olarak, modern e-posta kullanımı için IMAP4 daha uygun bir seçenektir.
Ancak, belirli senaryolarda (tek cihaz, çevrimdışı çalışma, sınırlı sunucu alanı) POP3 hala geçerliliğini korur. Önemli olan, ihtiyaçlarınızı doğru analiz etmek ve ona göre bir seçim yapmaktır.
Örneğin, bir saha mühendisiyseniz ve sürekli internet erişiminiz yoksa, POP3 sizin için ideal olabilir. E-postalarınızı indirip çevrimdışı olarak okuyabilir ve yanıtlayabilirsiniz.
Ancak bir ofis çalışanıysanız, IMAP4 hayatınızı çok kolaylaştırır. Üstelik hem masaüstü hem de dizüstü bilgisayarınızdan e-postalarınıza erişiyorsanız, IMAP4 size daha çok yardım eder. Karar sizin!
POP3 Güvenlik Açıkları ve Riskleri: 2026 Güncel CVE Analizi
POP3 protokolü, tasarımı gereği bazı güvenlik risklerini barındırır. Özellikle şifrelenmemiş bağlantılar ve eski kimlik doğrulama yöntemleri, saldırganlar için cazip hedefler oluşturur.
2026 itibarıyla araştırmacılar bu protokolle ilişkili çeşitli güvenlik açıkları (CVE) tespit etti. Bu bölümde, en güncel ve kritik güvenlik açıklarını inceleyeceğiz. Bu bilgiler sistem yöneticileri ve güvenlik uzmanları için hayati önem taşır. Riskleri anlamanıza ve önlem almanıza yardımcı olur.
Güvenlik açıkları, genellikle yazılım hatalarından, yapılandırma eksikliklerinden veya protokolün doğasından kaynaklanır. Örneğin, şifrelerinizi açık metin gönderirseniz ağ dinleme saldırılarına davetiye çıkarırsınız.
Benzer şekilde, kullanıcı girdilerinin düzgün doğrulanmaması, komut enjeksiyonu gibi ciddi sorunlara neden olabilir. Bu nedenle, POP3 kullanırken mutlaka güncel güvenlik yamalarını uygulamalı ve güvenli yapılandırma seçeneklerini tercih etmelisiniz.
Aşağıda 2026’da öne çıkan dört önemli POP3 güvenlik açığını ele alacağız. Her bir açığın ne olduğunu, hangi yazılımları etkilediğini ve nasıl önlem alabileceğinizi açıklayacağız. Bu sayede, sistemlerinizi bu tehditlere karşı daha dirençli hale getirebilirsiniz.
CVE-2026-4786: Python poplib Modülünde Komut Enjeksiyonu
CVE-2026-4786, Python programlama dilinin standart kütüphanesinde bulunan “poplib” modülünü etkileyen bir güvenlik açığıdır. Bu modül, Python uygulamalarının POP3 sunucularıyla iletişim kurmasını sağlar.
Açığın temel nedeni, “poplib” modülünün girdileri yeterince filtrelememesidir. Modül, yeni satır karakteri gibi kontrol karakterlerini temizlemez. Bu sayede bir saldırgan özel olarak hazırlanmış bir girdi gönderir. Böylece POP3 sunucusuna ek komutlar enjekte edebilir.
Uzmanlar bu açığı “komut enjeksiyonu” (command injection) olarak sınıflandırır. Bir saldırgan bu açığı kullanarak posta kutusunun durumunu manipüle edebilir. Örneğin, e-postaları silebilir veya belirli e-posta içeriklerini okuyabilir.
Ancak bu açık doğrudan rastgele kod çalıştırmaya (arbitrary code execution) izin vermez. Üstelik işletim sistemi seviyesinde komut çalıştırmaya da izin vermez. Bu nedenle CVSS skoru 4.0 (Orta) seviyesindedir. Yine de, dikkate alınması gereken ciddi bir güvenlik sorunudur.
Bu açıktan korunmak için, Python uygulamalarınızda “poplib” modülünü kullanırken kullanıcı girdilerini mutlaka doğrulamalı ve temizlemelisiniz.
Özellikle yeni satır ve satır başı karakterlerini ( ve ) girdilerden arındırın. Ayrıca, Python yazılımınızı en son sürüme güncelleyerek bu açığı kapatan yamayı uygulayın. Yazılım güncellemelerini düzenli olarak kontrol etmek, bu tür güvenlik açıklarına karşı en etkili savunma yöntemidir.
CVE-2026-4873: cURL TLS Atlama Açığı ve Bağlantı Havuzu Riski
CVE-2026-4873, popüler komut satırı aracı ve kütüphanesi olan cURL’ü etkileyen bir güvenlik açığıdır. Bu açık, bağlantı havuzunda ortaya çıkar.
cURL, TLS gerektiren bir istekte şifrelenmemiş bağlantıyı yanlışlıkla yeniden kullanabilir. Bir kullanıcı önce açık metin bağlantı kurarsa risk başlar. Ardından aynı sunucuya TLS gerektiren bir istek gönderirse, cURL bunu şifresiz iletebilir.
Uzmanlar buna “TLS atlama” (TLS bypass) der ve ciddi bir ihlal sayar. Hassas veriler (e-posta içeriği, kimlik bilgileri) ağda şifresiz dolaşabilir.
Bazı kurumlar güvenlik politikaları gereği tüm iletişimlerini TLS ile şifrelemeyi zorunlu tutar. Dolayısıyla bu açık onlar için büyük bir tehdit oluşturur. Saldırganlar bu açığı kullanarak, MITM saldırıları düzenleyebilir ve hassas bilgileri ele geçirebilir.
Bu açıktan korunmak için, cURL kütüphanesini 8.20.0 veya daha yeni bir sürüme güncellemelisiniz. Eğer güncelleme yapamıyorsanız, açık metin POP3, IMAP veya SMTP bağlantıları kullanmaktan kaçının.
Ayrıca bağlantı havuzu kullanan uygulamalarınızda her istek için TLS gereksinimlerini kontrol edin. Bu tür yapılandırma hataları, genellikle gözden kaçar ve ciddi güvenlik açıklarına yol açar.
CVE-2019-25364: MailCarrier Buffer Overflow ve Uzak Kod Çalıştırma
CVE-2019-25364, MailCarrier 2.51 adlı e-posta sunucusu yazılımında bulunan bir “buffer overflow” (tampon taşması) güvenlik açığıdır. Bu açık, POP3 protokolünün USER komutunda ortaya çıkar.
Saldırganlar özel olarak hazırlanmış aşırı büyük bir tampon gönderir. Böylece sunucunun belleğini taşırabilirler. Üstelik potansiyel olarak uzaktan kod çalıştırabilirler. Bu, en tehlikeli güvenlik açığı türlerinden biridir.
Buffer overflow açıkları, saldırganların sistem üzerinde tam kontrol sağlamasına olanak tanır. Saldırgan, sunucunun belleğine zararlı kod yerleştirebilir ve bu kodu çalıştırabilir.
Bu sayede, sunucuyu ele geçirebilir, hassas verileri çalabilir veya hizmet dışı bırakabilir. Uzmanlar CVSS skorunu “Kritik” olarak belirledi. Saldırganlar bu açığı uzaktan ve kimlik doğrulamadan sömürebilir.
Bu açıktan korunmak için, MailCarrier yazılımını en son sürüme güncellemelisiniz. Eğer güncelleme yapamıyorsanız, bu yazılımı kullanmayı bırakmalı ve alternatif, daha güvenli bir e-posta sunucusuna geçmelisiniz.
Ayrıca, tüm e-posta sunucusu yazılımlarınızı düzenli olarak güncelleyerek, bilinen güvenlik açıklarına karşı korunabilirsiniz. Güncellemeleri otomatik hale getirmek, bu tür riskleri minimize etmenin en iyi yoludur.
Outlook Dovecot STARTTLS Kimlik Bilgisi Sızıntısı ve TLS’siz Sunucu Riski
2026 yılında ortaya çıkan bir başka güvenlik sorunu, Microsoft Outlook ile Dovecot 2.4.3 posta sunucusu arasındaki uyumsuzluktur.
Bu sorun, POP3 için STARTTLS kullanan yapılandırmalarda ortaya çıkar. Outlook, 110 numaralı portta STARTTLS ile şifreli bağlantı kurmalıdır.
Ancak yazılım, 995 numaralı porttaki gibi örtük TLS bekler. Bu uyumsuzluk nedeniyle Outlook, kimlik doğrulama komutlarını (USER ve PASS) şifreleme başlamadan önce gönderir.
Bu durum, istemcinin kullanıcı adı ve şifre gibi hassas kimlik bilgilerini göndermesine neden olur. Üstelik istemci bu bilgileri ağ üzerinde açık metin olarak iletir.
Bu, “kimlik bilgisi sızıntısı” (credential leakage) olarak adlandırılır ve ciddi bir güvenlik açığıdır. Kullanıcılar bu sorunu Outlook 2007’den beri bildiriyor. Yani, uzun süredir devam eden bir uyumluluk sorunudur. Bu nedenle kurumsal ortamlarda POP3 kullanırken dikkatli olun.
Bu riski ortadan kaldırmak için POP3 bağlantılarınızda örtük TLS (995 numaralı port) kullanın. STARTTLS kullanmak zorundaysanız Outlook’un en güncel sürümünü kullanın.
Sunucu tarafındaki yapılandırmaların doğru olduğundan emin olun. Ayrıca, ağ trafiğinizi izleyerek kimlik bilgilerinizin açık metin olarak gönderilip gönderilmediğini kontrol edebilirsiniz. Bu tür bir sızıntıyı tespit etmek, güvenlik ihlallerini önlemek için kritik öneme sahiptir.
POP3 E-posta Ayarları ve Kurulumu: Outlook, Gmail, Thunderbird ve Mobil
POP3 e-posta ayarlarını yapmak, ilk bakışta karmaşık görünebilir. Ancak, doğru bilgilerle ve adımlarla bu süreç oldukça basittir. Şimdi popüler istemcilerde POP3 kurulumunu anlatacağız.
Üstelik Outlook, Thunderbird, Windows Mail, Android ve iPhone bunlara dahil. Ayrıca, Gmail, Yandex ve Hotmail gibi servislerde POP3’ü nasıl etkinleştireceğinizi göstereceğiz.
Başlamadan önce sağlayıcınızdan şu bilgileri alın. Gelen sunucu adresi (POP3) ve giden sunucu adresi (SMTP). Kullanıcı adınız, şifreniz ve port numaraları da gerekli. POP3 için genellikle 995 portunu kullanırsınız. Bunun yanı sıra SMTP için 465 veya 587 portunu kullanırsınız.
Bu bilgiler, e-posta sağlayıcınızın web sitesinde veya destek sayfalarında genellikle bulunur. Bu bilgileri not etmek, kurulum sırasında size zaman kazandıracaktır.
Kuruluma başlamadan önce hesabınızda POP3 erişimini açtığınızdan emin olun. Bazı sağlayıcılar (örneğin Gmail), varsayılan olarak POP3 erişimini kapalı tutar.
Bu nedenle, önce web arayüzünden giriş yapıp POP3’ü etkinleştirmeniz gerekebilir. Bu adımı atlarsanız, istemci yazılımınız sunucuya bağlanamaz. Aşağıda, popüler servisler için POP3 etkinleştirme adımlarını bulabilirsiniz.
POP3 Gelen Sunucu ve Giden Sunucu Ayarları: SMTP ile Birlikte Yapılandırma
Bir e-posta hesabını POP3 ile yapılandırırsınız. Ayrıca gelen ve giden sunucu ayarlarını doğru girmelisiniz. Gelen sunucu e-postalarınızı alır ve POP3 protokolünü çalıştırır. Giden sunucu ise e-posta gönderir ve SMTP protokolünü kullanır. Bu iki sunucuyu genellikle aynı sağlayıcı sunar. Ancak bazen farklı adreslere sahip olabilirler.
Gelen sunucu için sağlayıcınızın verdiği POP3 adresini girin. Örneğin “pop.gmail.com” veya “mail.sirketiniz.com”. Güvenli bağlantı için port numarası olarak genellikle 995 kullanırsınız.
pop.gmail.com gibi adresleri DNS sayesinde IP’ye çözüyorsunuz. Burada dikkat etmeniz gereken bir şey var, DNS sunucu türleri bu sürecin temelini oluşturuyor. Bağlantı hatalarında isim sunucusu ayarlarınızı kontrol etmelisiniz.
Üstelik “Bu sunucu şifreli bir bağlantı gerektirir (SSL/TLS)” seçeneğini mutlaka işaretleyin. Giden sunucu için SMTP adresini ve port numarasını girin. Örneğin “smtp.gmail.com” ve 465 ya da 587.
Ayrıca, giden sunucu için kimlik doğrulama gerekip gerekmediğini kontrol edin. Çoğu sağlayıcı, giden sunucu için kimlik doğrulama ister.
İşte tipik bir POP3 ve SMTP yapılandırması için örnek bir tablo:
| Ayar | Değer |
|---|---|
| Gelen Sunucu (POP3) | pop.ornek.com |
| Gelen Sunucu Portu | 995 |
| Gelen Sunucu Şifreleme | SSL/TLS |
| Giden Sunucu (SMTP) | smtp.ornek.com |
| Giden Sunucu Portu | 465 (veya 587) |
| Giden Sunucu Şifreleme | SSL/TLS (veya STARTTLS) |
| Kimlik Doğrulama | Gerekli (Kullanıcı adı ve şifre) |
Bu bilgileri eksiksiz girdikten sonra istemci yazılımınız genellikle bağlantıyı test eder ve hesabınızı yapılandırır. Bir hata alırsanız, büyük olasılıkla girdiğiniz bilgilerden biri yanlıştır.
Bu durumda sağlayıcınızın destek sayfalarından doğru bilgileri kontrol edin. Ayrıca hata kodunu not edin ve sorun giderme adımlarını izleyin.
Outlook, Thunderbird ve Windows Mail’de POP3 Kurulumu
Farklı e-posta istemcilerinde POP3 kurulumu benzer adımlarla ilerler. İşte en yaygın üç istemci için adım adım kurulum rehberi:
Outlook’ta POP3 Kurulumu:
- Outlook’u açın ve “Dosya” > “Bilgi” > “Hesap Ekle” yolunu izleyin.
- E-posta adresinizi girin. Ardından “Gelişmiş seçenekler” altındaki “Hesabımı el ile ayarlamak istiyorum” seçeneğini işaretleyin.
- Hesap türü olarak “POP veya IMAP” seçeneğini seçin.
- Gelen posta sunucusu (POP3), giden posta sunucusu (SMTP), kullanıcı adı ve şifre bilgilerini girin.
- “Diğer Ayarlar” > “Giden Sunucu” sekmesinde “Giden sunucum kimlik doğrulaması gerektiriyor” seçeneğini işaretleyin.
- Gelişmiş” sekmesinde gelen sunucu portunu 995 olarak ayarlayın. Ayrıca giden sunucu portunu 465 (veya 587) olarak ayarlayın. Üstelik şifreleme türünü SSL/TLS seçin.
- “Tamam” diyerek ayarları kaydedin ve bağlantıyı test edin.
Thunderbird’de POP3 Kurulumu:
- Thunderbird’ü açın ve “Hesap Ayarları” > “Hesap İşlemleri” > “Posta Hesabı Ekle” yolunu izleyin.
- Adınızı, e-posta adresinizi ve şifrenizi girin.
- “Manuel yapılandırma” seçeneğini seçin.
- Gelen sunucu türü olarak “POP3” seçin ve sunucu adresini, portu (995) ve SSL/TLS seçeneğini girin.
- Giden sunucu (SMTP) bilgilerini girin.
- “Test Et” butonuna tıklayarak ayarları doğrulayın ve “Tamam” diyerek kaydedin.
Windows Mail’de POP3 Kurulumu:
- Windows Mail uygulamasını açın ve “Hesap Ekle” seçeneğine tıklayın.
- “Gelişmiş kurulum” > “İnternet e-postası” seçeneğini seçin.
- E-posta adresinizi, kullanıcı adınızı ve şifrenizi girin.
- Gelen posta sunucusu türünü “POP3” olarak seçin ve sunucu adresini girin.
- Giden sunucu (SMTP) bilgilerini girin.
- Gelen sunucu portunu 995, giden sunucu portunu 465 olarak ayarlayın ve SSL/TLS seçeneğini işaretleyin.
- “Oturum aç” butonuna tıklayarak hesabı ekleyin.
Bu adımlar, çoğu kullanıcı için yeterli olacaktır. Ancak, bazı sağlayıcılar ek ayarlar (örneğin, uygulama şifresi) gerektirebilir. Bu durumda, sağlayıcınızın özel talimatlarını izlemeniz gerekir.
Gmail, Yandex ve Hotmail’de POP3 Etkinleştirme ve recent: Modu
Web tabanlı e-posta servislerinde POP3 erişimini etkinleştirmek için web arayüzüne giriş yapın ve ayarları değiştirin. İşte popüler servisler için adımlar:
Gmail’de POP3 Etkinleştirme:
- Gmail hesabınıza giriş yapın ve sağ üstteki dişli simgesine tıklayarak “Tüm ayarları gör” seçeneğini seçin.
- “Yönlendirme ve POP/IMAP” sekmesine gidin.
- POP İndirme” bölümünde “Tüm iletiler için POP’u etkinleştir” seçeneğini seçin. Alternatif olarak “Şu andan itibaren gelen iletiler için POP’u etkinleştir” seçeneğini seçin.
- Değişiklikleri kaydedin.
- Eğer aynı hesabı birden fazla istemcide kullanacaksanız, kullanıcı adınızın başına “recent:” ekleyin (örneğin, “recent:kullanici@gmail.com”). Bu, Gmail’in son 30 günlük mesajları tüm istemcilere sunmasını sağlar.
Yandex’te POP3 Etkinleştirme:
- Yandex Mail hesabınıza giriş yapın.
- “Ayarlar” > “E-posta istemcileri” bölümüne gidin.
- “POP3’ü etkinleştir” seçeneğini işaretleyin.
- Değişiklikleri kaydedin.
- Yandex, güvenlik nedeniyle uygulama şifresi kullanmanızı gerektirebilir. Uygulama şifresi oluşturmak için hesap güvenlik ayarlarınıza gidin.
Hotmail (Outlook.com) POP3 Etkinleştirme:
- Outlook.com hesabınıza giriş yapın.
- Sağ üstteki dişli simgesine tıklayın ve “Posta” > “Senkronize E-posta” bölümüne gidin.
- “POP ve IMAP” altında “POP seçenekleri”ni bulun.
- POP3 erişimini etkinleştirin.
- Outlook.com, modern kimlik doğrulama (OAuth2) kullanmanızı önerir. Uygulama şifresi oluşturmanız gerekebilir.
Bu adımları tamamladıktan sonra, e-posta istemcinizde POP3 hesabınızı yapılandırabilirsiniz. Unutmayın, bazı sağlayıcılar POP3 erişimini varsayılan olarak kapalı tutar ve etkinleştirmeniz gerekir.
POP3 Hata Kodları ve Çözümleri: 0x800CCC0E, 0x800CCC90, 0x800CCC92
POP3 kullanırken çeşitli hata kodlarıyla karşılaşabilirsiniz. Bu hata kodları, sorunun kaynağını anlamanıza ve çözmenize yardımcı olur. İşte en yaygın üç hata kodu ve çözümleri:
- 0x800CCC0E: Bu hata, Outlook’un posta sunucusuna bağlanamadığı anlamına gelir. Genellikle yanlış sunucu adresi, yanlış port numarası veya güvenlik duvarı engeli nedeniyle ortaya çıkar. Çözüm için sunucu adresini, port numarasını ve şifreleme ayarlarını kontrol edin. Ayrıca, güvenlik duvarınızın POP3 trafiğine izin verdiğinden emin olun. Eğer bir VPN kullanıyorsanız, geçici olarak devre dışı bırakıp tekrar deneyin.
- 0x800CCC90: Bu hata, genellikle kimlik doğrulama sorunlarından kaynaklanır. Yanlışlıkla “Güvenli parola kimlik doğrulaması” (SPA) gibi desteklenmeyen bir yöntem seçmiş olabilirsiniz. Hesap ayarlarınızda kimlik doğrulama yöntemini “Parola” veya “Normal parola” olarak değiştirin. Ayrıca, kullanıcı adınızın ve şifrenizin doğru olduğundan emin olun. Eğer iki adımlı doğrulama kullanıyorsanız, bir uygulama şifresi oluşturmanız gerekebilir.
- 0x800CCC92: Bu hata, sunucunun oturum açma isteğinizi reddettiği anlamına gelir. Genellikle yanlış kullanıcı adı veya şifre nedeniyle oluşur. Kullanıcı adınızın tam e-posta adresiniz olduğundan emin olun. Ayrıca, aynı anda birden fazla istemcinin posta kutusuna erişmeye çalışıp çalışmadığını kontrol edin. POP3, aynı anda yalnızca bir istemcinin bağlanmasına izin verir. Diğer istemcileri kapatıp tekrar deneyin.
Bu hata kodlarına ek olarak “zaman aşımı hatası” (timeout) ile karşılaşabilirsiniz. Ayrıca “SSL sertifika hatası” gibi sorunlarla da karşılaşabilirsiniz. Zaman aşımı hatası genellikle yavaş ağ bağlantısı veya sunucunun yoğun olması nedeniyle oluşur.
SSL sertifika hatası genellikle sunucu adının sertifikadaki adla uyuşmaması nedeniyle ortaya çıkar. Ayrıca sertifikanın süresinin dolması da bu hataya yol açar. Bu durumda, sunucu adresini kontrol edin veya sağlayıcınızla iletişime geçin.
POP3’ün Modern Kullanımı: IoT, Gömülü Sistemler ve OAuth2
POP3, her ne kadar eski bir protokol olsa da, modern dünyada hala kendine yer bulur. Özellikle IoT (Nesnelerin İnterneti) cihazları ve gömülü sistemler bu protokolü tercih eder. Çünkü bu cihazlar basitliği ve düşük kaynak tüketimi nedeniyle bu protokolü seçer.
Üstelik geliştiriciler POP3’ü OAuth2 gibi modern yöntemlerle entegre ederek güvenliği artırır. Şimdi POP3’ün modern kullanım alanlarını inceleyelim.
Gömülü sistemler, genellikle sınırlı işlem gücü, bellek ve depolama alanına sahiptir. Bu nedenle, hafif ve basit protokoller bu tür cihazlar için idealdir.
POP3, düşük bellek ayak izi ve basit komut yapısıyla bu ihtiyaca mükemmel yanıt verir. Örneğin, bir akıllı ev cihazı, durum raporlarını e-posta yoluyla gönderebilir veya güncelleme talimatlarını alabilir. Bu tür senaryolarda POP3, etkili ve güvenilir bir çözümdür.
Öte yandan güvenlik endişeleri arttı. Bu yüzden birçok sağlayıcı temel kimlik doğrulamayı terk ediyor. Sağlayıcılar bunun yerine OAuth2 gibi daha güvenli yöntemler kullanıyor.
POP3 de bu değişime ayak uydurmuş ve OAuth2 desteği kazanmıştır. Böylece POP3, modern kimlik doğrulama yöntemleriyle uyumlu hale geldi. Bu, protokolün ömrünü uzatan önemli bir gelişmedir.
IoT’de POP3: Düşük Bellek Ayak İzi ve Enerji Verimliliği
IoT cihazları, genellikle pil ile çalışır ve sınırlı kaynaklara sahiptir. Bu yüzden cihazlarınızın enerji verimli ve hafif protokoller kullanması gerekir.
POP3, bu gereksinimleri karşılayan ideal bir protokoldür. Basit yapısı sayesinde, minimum işlem gücü ve bellek kullanır. Bu da cihazların pil ömrünü uzatır ve daha verimli çalışmasını sağlar.
Örneğin, bir tarım sensörü düşünün. Bu sensör toprak nemi verilerini düzenli olarak bir sunucuya göndermez. Ancak e-posta yoluyla bir merkeze iletebilir.
Merkezdeki bir sistem de bu e-postaları POP3 kullanarak alabilir. Bu senaryoda, sensörün sadece SMTP kullanarak e-posta göndermesi yeterlidir.
Ancak, sensörün güncelleme talimatlarını alması gerekiyorsa, POP3 ile e-posta alması da gerekebilir. Bu tür durumlar düşük bant genişliği ve düşük güç tüketimi gerektirir. Dolayısıyla POP3 basitliği ve verimliliği ile öne çıkar.
Gömülü sistemler için geliştirilmiş birçok hafif POP3 istemci kütüphanesi bulunur. Geliştiriciler bu kütüphaneleri minimum RAM ve ROM kullanımıyla tasarlar.
Örneğin, Allegro’nun RomPOP ürünü, 8.1 KB gibi düşük bir RAM ayak iziyle çalışır. Bu tür çözümler, kaynak kısıtlı cihazlarda POP3 kullanımını mümkün kılar. Bu sayede, IoT cihazları, güvenilir bir şekilde e-posta alıp gönderebilir.
POP3 OAuth2 Yapılandırması ve Modern Kimlik Doğrulama
Modern e-posta sistemleri, güvenlik nedeniyle temel kimlik doğrulamayı (kullanıcı adı ve şifre) giderek terk ediyor. Sağlayıcılar bunun yerine OAuth2 gibi token tabanlı yöntemler kullanıyor.
POP3 protokolü de bu değişime ayak uydurdu ve OAuth2 desteği kazandı. Bu sayede, kullanıcılar POP3 hesaplarını daha güvenli bir şekilde yapılandırabilir. Peki, POP3 OAuth2 yapılandırması nasıl yapılır? İşte adım adım rehber:
- Uygulama Kaydı: Öncelikle, e-posta sağlayıcınızın geliştirici portalında bir uygulama kaydetmeniz gerekir. Bu işlem size bir “client_id” ve “client_secret” sağlar.
- Yetkilendirme: Uygulamanızı kullanıcı adına yetkilendirmek için bir yetkilendirme akışı başlatın. Bu akış genellikle web tarayıcısında ilerler ve kullanıcıdan izin ister.
- Token Alma: Kullanıcı izin verdikten sonra, bir “authorization_code” alırsınız. Bu kodu kullanarak bir “access_token” ve “refresh_token” alın. Bunun için token uç noktasına bir istek gönderin.
- POP3 Bağlantısı: POP3 istemcinizde, “AUTH” komutunu kullanarak “XOAUTH2” mekanizması ile kimlik doğrulama yapın. “access_token” base64 formatında kodlayarak gönderin.
- Token Yenileme: “access_token” süresi dolduğunda, “refresh_token” kullanarak yeni bir “access_token” alın. Bu sayede, kullanıcıdan tekrar şifre girmesini istemezsiniz.
Bu adımlar, POP3 OAuth2 kimlik doğrulamasını başarıyla yapılandırmanızı sağlar. Unutmayın, her sağlayıcının OAuth2 uygulama süreci farklılık gösterebilir.
Bu nedenle, sağlayıcınızın dokümantasyonunu dikkatlice okumanız önemlidir. OAuth2, özellikle kurumsal ortamlarda ve modern e-posta istemcilerinde standart haline gelmiştir.
CAPA Komutu ve POP3 Genişletilebilirlik Mekanizması (RFC 2449)
POP3 protokolü, temel işlevlerinin ötesine geçmek için bir genişletilebilirlik mekanizmasına sahiptir. IETF bu mekanizmayı RFC 2449 standardı ile tanımladı. Bu standart sayesinde, sunucular destekledikleri ek yetenekleri istemcilere bildirebilir.
Bu yetenekleri sorgulamak için CAPA komutunu kullanırsınız. Bu komut, sunucudan desteklenen yeteneklerin bir listesini ister.
Örneğin sunucu, desteklediği yetenekleri “CAPA” yanıtında belirtir. Bunlar UIDL (benzersiz kimlik listeleme) veya TOP (mesaj başlıklarını alma) olabilir. Ayrıca SASL (kimlik doğrulama) veya STLS (STARTTLS) olabilir.
İstemci, bu listeye bakarak hangi komutları kullanabileceğini anlar. Bu sayede istemci ve sunucu daha esnek bir iletişim kurar. Bu mekanizma olmasaydı, istemciler hangi komutların desteklendiğini deneme yanılma yoluyla bulmak zorunda kalırdı.
Ayrıca, istemci, sunucuya CAPA komutunu gönderir. Sunucu, desteklediği yetenekleri bir liste halinde döner. Bu liste, her satırda bir yetenek olacak şekilde “+OK” yanıtıyla başlar ve “.” ile biter. İşte örnek bir CAPA yanıtı:
+OK Capability list follows
TOP
USER
UIDL
SASL PLAIN
STLS
.
Bu yanıt, sunucunun TOP, USER, UIDL, SASL PLAIN ve STLS yeteneklerini desteklediğini gösterir. İstemci bu bilgilere göre hareket eder.
Bu genişletilebilirlik mekanizması, POP3’ün modern ihtiyaçlara uyum sağlamasını kolaylaştırır. Bu sayede, protokol, yıllar boyunca geçerliliğini koruyabilmiştir.
POP3 ile SMTP Arasındaki Fark ve E-posta Sürecindeki Rolü
E-posta iletişiminde iki temel protokol vardır: POP3 ve SMTP. Bu protokoller, farklı amaçlar için tasarlanmıştır ve e-posta sürecinin farklı aşamalarında görev alırlar.
Siz e-posta almak için POP3’ü, göndermek için SMTP’yi kullanırsınız. Bu ikisi, birbirini tamamlayan parçalardır. Peki, aralarındaki fark tam olarak nedir ve e-posta yaşam döngüsünde nasıl bir rol oynarlar?
SMTP, “Simple Mail Transfer Protocol” (Basit Posta Transfer Protokolü) anlamına gelir. SMTP, sunucular arasında e-posta iletir ve istemciden sunucuya mesaj gönderir. Yani, bir e-posta gönderdiğinizde, bu işi SMTP üstlenir.
POP3 ise sunucuda biriken e-postaları istemciye indirir. Yani, e-postalarınızı okumak için POP3 kullanırsınız. Bu iki protokol, e-posta iletişiminin iki farklı yönünü temsil eder.
Bir benzetme yapacak olursak, SMTP postacı gibidir; mektuplarınızı alır ve alıcıya ulaştırır. POP3 ise posta kutunuzdur; size gelen mektupları alıp okumanızı sağlar.
Her ikisi de e-posta sisteminin olmazsa olmaz parçalarıdır. Birini diğerinin yerine kullanmak mümkün değildir.
Bu nedenle e-posta hesaplarınızı yapılandırırken gelen (POP3) sunucu ayarlarını doğru yapmalısınız. Ayrıca giden (SMTP) sunucu ayarlarını da doğru yapmalısınız.
SMTP Nedir ve POP3’ten Farkı Nedir?
SMTP, e-posta göndermek için kullandığınız standart protokoldür. “Push” (itme) protokolü olarak çalışır. Yani, e-posta gönderen taraf, alıcı sunucuya bağlanır ve mesajı iletir.
POP3 ise “pull” (çekme) protokolüdür. İstemci, sunucuya bağlanır ve mesajları çeker. Bu temel fark, iki protokolün çalışma mantığını ve kullanım amacını belirler. İşte SMTP ve POP3 arasındaki temel farklar:
| Özellik | SMTP | POP3 |
|---|---|---|
| Amaç | E-posta gönderme | E-posta alma |
| Çalışma Yönü | Push (İtme) | Pull (Çekme) |
| Varsayılan Port | 25 (veya 587, 465) | 110 (veya 995) |
| Kullanım Yeri | İstemciden sunucuya, sunucudan sunucuya | Sunucudan istemciye |
| Kimlik Doğrulama | Genellikle gereklidir | Her zaman gereklidir |
Bu tablodan da görüldüğü üzere, SMTP ve POP3 birbirinin rakibi değil, tamamlayıcısıdır. Bir e-posta göndermek için SMTP’ye, almak için ise POP3 veya IMAP4’e ihtiyacınız vardır.
E-posta istemcileri genellikle her iki protokolü de destekler. Üstelik sizin için arka planda bu işlemleri yönetir. Sizin tek yapmanız gereken, doğru sunucu adreslerini ve port numaralarını girmektir.
E-posta Yaşam Döngüsünde POP3’ün Yeri: MTA, MDA ve Posta Kutusu Erişimi
Bir e-postanın göndericiden alıcıya ulaşma süreci, birkaç aşamadan oluşur. Bu süreçte farklı bileşenler ve protokoller görev alır.
POP3, bu yaşam döngüsünün son aşamasında, yani alıcının e-postayı alması sırasında devreye girer. İşte e-posta yaşam döngüsünün adımları:
- MUA (Mail User Agent) – Gönderici: Gönderici, e-posta istemcisini (MUA) kullanarak mesajı oluşturur ve gönderir. Bu sırada SMTP protokolü devreye girer.
- MTA (Mail Transfer Agent): Göndericinin MTA’sı, mesajı alır ve alıcının MTA’sına iletir. Bu aktarım yine SMTP üzerinden gerçekleşir.
- MDA (Mail Delivery Agent): Alıcının MTA’sı, mesajı teslim alır ve alıcının posta kutusuna (maildrop) yerleştirir. Bu işlemi MDA yapar.
- Posta Kutusu: Mesaj, alıcının posta kutusunda bekler.
- POP3 / IMAP4: Alıcı, e-posta istemcisini (MUA) kullanarak sunucuya bağlanır. POP3 veya IMAP4 protokolü ile posta kutusundaki mesajları alır.
Görüldüğü üzere, POP3, e-posta yaşam döngüsünün son adımında, alıcının mesajı almasını sağlar. Bu aşamada MDA, mesajı posta kutusuna bırakır. Ardından POP3 istemcisi bu mesajı indirir.
Bu süreçte, MTA ve MDA gibi bileşenler, e-postanın doğru bir şekilde iletilmesini ve saklanmasını sağlar. POP3 ise bu zincirin son halkasıdır ve kullanıcının e-postasına erişmesini sağlar.
POP3 Protokölü İçin İleri Okuma Kaynakları
Bu makalede ele aldığımız konuları daha derinlemesine incelemek isterseniz, aşağıdaki otoriter kaynaklara göz atabilirsiniz. Bu kaynaklar, POP3 protokolünün resmi standartlarını, güvenlik açıklarını ve modern uygulamalarını kapsar.
- RFC 1939: Post Office Protocol – Version 3 – POP3 protokolünün resmi standardı. IETF temel komutları, oturum durumlarını ve protokol detaylarını burada tanımlar.
- RFC 2449: Extension Mechanism – CAPA komutu ve POP3 genişletilebilirlik mekanizması hakkında resmi bilgiler.
- RFC 8314: Use of TLS for Email Submission and Access – E-posta iletişiminde TLS kullanımının zorunlu hale gelmesiyle ilgili güncel standart.
- NVD – CVE-2026-4786 – Python poplib modülündeki komut enjeksiyonu güvenlik açığının resmi kaydı.
- curl – CVE-2026-4873 – cURL’deki TLS atlama güvenlik açığının resmi duyurusu ve çözüm önerileri.
Bu kaynaklar, konuyu teknik ve akademik düzeyde anlamak isteyen okuyuculara hitap eder. Ayrıca onlar için mükemmel bir başlangıç noktasıdır. Üstelik sistem yöneticileri ve güvenlik uzmanları bu belgeleri referans alır. Böylece kendi sistemlerini daha güvenli hale getirirler.
POP (Postane Protokolü) Hakkında SSS
POP3 protokolü nedir ve nasıl çalışır?
Postane Protokolü ile IMAP arasındaki temel farklar nelerdir?
POP3 port numarası kaçtır? 110 ve 995 portları arasındaki fark nedir?
POP3 güvenli mi? SSL/TLS şifreleme nasıl etkinleştirilir?
E-posta alma protokolü mesajları sunucudan siler mi? “Sunucuda bir kopya bırak” ne anlama gelir?
POP3 ayarları nasıl yapılır?
POP protokolü ile SMTP arasındaki fark nedir? E-posta gönderme ve alma süreçleri nasıl işler?
Mesaj alma protokolü komutları nelerdir?
POP3 neden hâlâ kullanılıyor? Hangi durumlarda IMAP yerine tercih edilmelidir?
POP3 hata kodları (0x800CCC0E, 0x800CCC90, 0x800CCC92) ne anlama gelir ve nasıl çözülür?
Sonuç: POP3’ü Ne Zaman Tercih Etmelisiniz?
POP3, basit, yaygın ve etkili bir e-posta alma protokolüdür. Modern e-posta kullanımı IMAP4’e kaydı. Ancak POP3 hala belirli senaryolar için en iyi seçenektir. Peki, bunu ne zaman tercih etmelisiniz? İşte size yol gösterecek beş senaryo:
- Tek Cihaz Kullanımı: E-postalarınıza yalnızca tek bir cihazdan (örneğin, kişisel bilgisayarınız) erişiyorsanız, POP3 idealdir.
- Çevrimdışı Çalışma: Sık sık internet erişimi olmayan ortamlarda (uçak, kırsal alan) çalışıyorsanız, POP3 e-postalarınızı yerel olarak saklar. Böylece çevrimdışı erişim sağlar.
- Sınırlı Sunucu Depolama Alanı: E-posta sağlayıcınızın sunduğu depolama alanı sınırlıysa, POP3 mesajları indirip sunucudan silerek yer açar.
- Yerel Arşivleme: E-postalarınızı kendi bilgisayarınızda arşivlemek ve tam kontrol sahibi olmak istiyorsanız, POP3 bunu sağlar.
- Eski Sistem Uyumluluğu: Eski bir istemci veya işletim sistemi kullanıyorsanız ve IMAP4 çalışmıyorsa, POP3 tek seçenek olabilir.
Bu senaryolardan herhangi biri sizin durumunuzu tanımlıyorsa, POP3 sizin için doğru seçim olabilir.
Çoklu cihaz senkronizasyonu, sunucu tabanlı klasörleme ve modern kimlik doğrulama özelliklerine ihtiyaç duyuyorsanız, IMAP4’e geçin.
Unutmayın, her protokolün kendine özgü avantajları ve dezavantajları vardır. Önemli olan, ihtiyaçlarınıza en uygun olanı seçmektir.
POP3 Kullanmanız Gereken 5 Senaryo
POP3’ün hala geçerli olduğu beş temel senaryoyu daha detaylı inceleyelim:
- Kişisel Bilgisayarınızda Arşiv Oluşturma: Yıllara yayılmış e-postalarınızı bilgisayarınızda saklamak isteyebilirsiniz. İnternet olmadan bunlara erişmek istiyorsanız POP3 idealdir. Bu sayede, e-posta arşiviniz tamamen sizin kontrolünüzde olur.
- Saha Çalışanları için Çevrimdışı Erişim: Sık seyahat eden profesyoneller POP3 sayesinde e-postalarına her an erişebilir. Üstelik internet erişimi olmayan bölgelerde çalışanlar da bu sayede e-postalarına her an erişir. Bu kişiler, indirdikleri mesajları internet olmadan da okuyup yanıtlar.
- Sunucu Depolama Kotasını Aşan Kullanıcılar: Sunucudaki depolama sınırına takılan kullanıcılar vardır. Onlar POP3 ile mesajları indirip sunucudan silerek sorunu aşar. Bu, özellikle ücretsiz e-posta hesaplarında yaygın bir sorundur.
- Basit Otomasyon Görevleri: E-posta tabanlı otomasyon sistemleri (örneğin, bir sunucunun günlük raporlarını e-posta ile göndermesi), genellikle POP3 kullanır. Bu tür sistemler, basit ve güvenilir bir protokole ihtiyaç duyar.
- Gizlilik Odaklı Kullanıcılar: E-postalarının sunucuda uzun süre kalmasını istemeyen kullanıcılar POP3’ü tercih edebilir. Ayrıca verilerini yerel olarak kontrol etmek isteyenler de tercih edebilir. Bu sayede, sunucuda daha az iz kalır.
Bu senaryolar, POP3’ü neden hâlâ kullandığımızı açıkça gösterir. Hangi durumlarda tercih etmeniz gerektiğini de ortaya koyar.
Teknoloji ilerledikçe IMAP4 gibi gelişmiş protokoller öne çıkar. Ancak POP3’ün basitliği ve çevrimdışı yetenekleri onu vazgeçilmez kılar.
POP3’ten IMAP’a Geçiş: Ne Zaman ve Nasıl?
Eğer POP3 kullanıyorsanız ve artık ihtiyaçlarınıza cevap vermiyorsa, IMAP4’e geçiş yapmayı düşünebilirsiniz. Peki, ne zaman geçiş yapmalısınız ve bu süreç nasıl işler? İşte size bir yol haritası:
- Geçiş Zamanı: Birden fazla cihazdan e-posta erişmeye başladığınızda geçiş yapın. Okundu bilgisi senkronizasyonu veya sunucu tabanlı klasörleme istiyorsanız da IMAP4’e geçin.
- Verilerinizi Yedekleyin: Geçiş yapmadan önce, mevcut POP3 verilerinizi (PST dosyanızı) mutlaka yedekleyin. Bu, olası bir veri kaybına karşı sizi korur.
- Hesap Ayarlarını Değiştirin: E-posta istemcinizde yeni bir hesap oluşturun ve hesap türü olarak IMAP4’ü seçin. Aynı e-posta adresini ve şifreyi kullanın.
- Sunucu Ayarlarını Girin: IMAP4 sunucu adresini (örneğin, “imap.gmail.com”) ve port numarasını (993) girin. Şifreleme olarak SSL/TLS seçin.
- E-postaları İçe Aktarın: Daha önce yedeklediğiniz yerel e-postalarınızı (PST dosyası) IMAP hesabınıza içe aktarın. Böylece tüm geçmiş e-postalarınız sunucuya yüklenir. Diğer cihazlarınızdan bunlara erişebilirsiniz.
- Test Edin: Yeni hesabınızı test edin ve tüm cihazlarınızda senkronizasyonun doğru çalıştığından emin olun.
IMAP4’e geçiş, e-posta yönetiminizi önemli ölçüde iyileştirebilir. Ancak, bu geçişi yapmadan önce, e-posta sağlayıcınızın IMAP4 desteğini sunduğundan emin olun.
Çoğu modern sağlayıcı (Gmail, Outlook, Yandex) IMAP4’ü destekler. Geçiş sürecinde dikkatli olun ve verilerinizi kaybetmemek için gerekli yedeklemeleri yapın.
Sonuç olarak, POP3, e-posta dünyasının temel taşlarından biridir. Ayrıca belirli kullanım senaryolarında hala en iyi seçenektir.
Ancak modern ihtiyaçlarınız ve çoklu cihaz kullanımınız artıyorsa, IMAP4’e geçin. Üstelik bu geçiş sizin için daha faydalı olur. Her iki protokolün de artılarını ve eksilerini değerlendirerek, ihtiyaçlarınıza en uygun kararı vermelisiniz.

İlk yorumu sen paylaş